Introduktion
När Windows Server vägrar nya Remote Desktop-anslutningar är det viktigt att identifiera källan till felet innan tjänster eller hela servern startas om. Påverkar problemet en användare eller flera sessioner? Denna artikel guidar IT-administratörer genom möjliga orsaker, praktiska felsökningskommandon och återställningsprocedurer, från initiala kontroller till mer avancerad diagnostik och förebyggande åtgärder.
Vad betyder det när ett meddelande "Fjärrskrivbordstjänster är för närvarande upptagna" visas?
Felet uppstår när Windows misslyckas med att utföra den begärda Remote Desktop Protocol (RDP) funktionen eller åtgärden. Vanligtvis anger felmeddelandet som visas:
Uppgiften du försöker utföra kan inte slutföras eftersom Remote Desktop Services för närvarande är upptagen. Vänligen försök igen om några minuter. Andra användare bör fortfarande kunna logga in.
Även om felmeddelandet antyder att systemet inte kan lägga till en annan session och att fjärrskrivbordet är vid maximal kapacitet, behöver det kanske inte vara fallet.
Felet kan inträffa på ett enda användarkonto eller flera användarkonton. Om det förstnämnda är fallet bör det vara möjligt att starta om sessionen. Men om det sistnämnda är fallet kanske systemet inte tillåter någon användare att etablera en anslutning.
Dessutom kan problemet påverka antingen en enskild användarsession eller alla användarsessioner. Det är viktigt att särskilja mellan de två scenarierna eftersom de lösningar som krävs för att åtgärda dem skiljer sig åt.
Microsoft Learn's RDS-sessionanslutningsfelsökning vägledning tillhandahåller ytterligare kontroller för att identifiera anslutningsfel som påverkar Windows Server-värdar.
Vad är orsakerna till detta fel?
Det finns flera Windows Server-komponenter som är involverade i att etablera en RDP-session. Problem med att hantera sessionen, med systemresurser, med Windows-tjänster eller med inloggningsprocessen kan förhindra att anslutningen etableras.
Fast eller oresponsiva RDP-sessioner
En session kan frysa när den ansluter, kopplar bort, återansluter eller loggar ut. Då misslyckas Windows med att slutföra sessionen eller frigöra sina resurser.
Administratörer kan hitta sessioner som vägrar att återansluta eller logga ut. Problemet kan uppstå i en enda session, även om andra fungerar korrekt.
Ännu en frånkopplad session är normalt och bör endast återställas om det låser sig.
Resursutarmning och inloggningsstormar
Otillräckliga resurser kan fördröja eller förhindra sessionens initiering. De vanligaste problemen är CPU-mättnad, minnesbrist, överdriven diskaktivitet och långsam profilinladdning.
Sådana problem är särskilt framträdande under inloggningsstormar när hundratals användare etablerar Remote Desktop-anslutningar samtidigt. Autentisering, grupprinciper, profilinläsning och applikationsstartaktiviteter genererar betydande belastning på en delad Remote Desktop Session Host.
Men hög resursanvändning är inte ett krav för att stöta på detta fel. Vissa sessionbearbetningsfel inträffar även om CPU- och minnesanvändningsgraderna är låga.
Minnesläckor och tredjepartsprogramvara
Minnesläckor och sessionsobjekt som inte frigörs korrekt kan påverka Windows Servers kapacitet att acceptera fjärranslutningar.
Detta problem är särskilt anmärkningsvärt i fall där omstart av maskinen återställer normal funktionalitet, men felet återkommer efter flera timmar eller dagar.
Tillämpningen av tredjepartsprogramvara som på något sätt fungerar med Windows-sessioner kan också vara orsaken. Detta inkluderar endpoint skyddsagenter, säkerhetsfilter eller liknande programvara som kan störa Windows-sessioner.
Eftersom dessa drivrutiner vanligtvis inte avlastas när den motsvarande systemtjänsten stoppas, kräver utredning av sådana hypoteser en mer grundlig metod än att bara stoppa tjänsten.
Gruppolicy och användarprofilproblem
Gruppolitiken dikterar fjärråtkomst behörigheter relaterade till anslutningar, sessionsbegränsningar och andra funktioner i Remote Desktop Session Host-beteende. Felaktiga behörigheter eller konflikter mellan policys kan orsaka anslutningsproblem.
Group Policy Client-tjänstfel kan också störa Windows inloggningsprocess.
Samtidigt kan Windows inte slutföra sessionen om något går fel med användarprofilen. I detta fall bör administratörer fokusera på Användarprofilstjänsten, kontrollera om lagringen av användarprofilen är tillgänglig och överväga FSLogix eller andra verktyg för att hantera användarprofiler om långa inloggningssessioner sammanfaller med anslutningsproblem.
Vad behöver du göra för att åtgärda det här felet?
Felsökningsåtgärder bör vidtas från allmänna till specifika och gå från icke-störande tester till riktad sessionsåterställning och omstart av tjänster eller servrar endast om det är nödvändigt.
Följande procedur kan användas för att avgränsa ett problem utan att störa användarnas arbete.
Steg 1: Bestäm om problemet påverkar en användare eller servern
Vänta en stund och försök igen. Problemet kan rätta till sig självt på grund av tillfällig konkurrens om resurser eller en fördröjd inloggningsprocess.
Om anslutningen fortfarande misslyckas, bredare Felsökning av RDP-anslutning kan hjälpa till att utesluta nätverks-, klientkonfigurations- eller anslutningsproblem innan man undersöker hantering av Windows Server-sessioner.
Bestäm omfattningen av problemet om det kvarstår:
- Kan en annan användare etablera en anslutning framgångsrikt?
- Är befintliga RDP-sessioner operativa?
- Sker felen före eller efter en lyckad autentisering?
- Uppstod problemet före eller efter en Windows-uppdatering eller konfigurationsändring?
- Kan administratören logga in lokalt med serverkonsolen?
I fallet med virtuella maskiner, tänk på att hypervisor-konsolanslutningar inte använder RDP. Om du använder Hyper-V måste du använda grundläggande sessionstyp eftersom förbättrade sessioner använder RDP.
Om konsollinloggningar misslyckas, undersök Windows-nivåinloggningar eller operativsystemproblem snarare än enbart RDS-specifika problem.
Steg 2: Kontrollera Windows Server-resurser
När administrativ åtkomst är tillgänglig, granska CPU-användning, tillgängligt minne, diskaktivitet och lagringskapacitet med hjälp av Aktivitetshanteraren eller Prestandaövervakaren.
För en snabb kontroll av systemets diskutrymme, kör PowerShell:
Get-Volume -DriveLetter C
För att identifiera processer som använder mest fysisk minne:
Get-Process | Sort-Object WorkingSet64 -Descending | Select-Object -First 10 Namn, Id, WorkingSet64
Sök efter ovanlig resursanvändning, särskilt under autentisering eller profilinladdning.
Ett enda prestandaöversikt kanske inte avslöjar ett minnesläckage. Om resursanvändningen verkar normal, fortsätt med sessionsdiagnostik och samla in prestandadata över tid om felet återkommer.
Steg 3: Identifiera och återställ fastnade RDP-sessioner
När en specifik användare inte kan återansluta, inspektera sessionerna på den drabbade servern.
Öppna en förhöjd kommandotolk och kör:
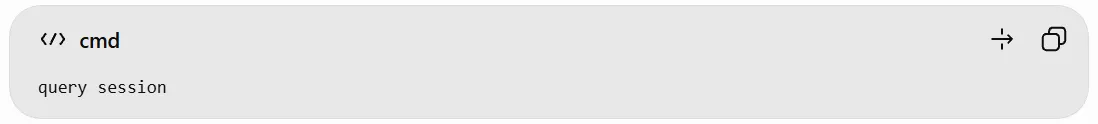 Kommandot visar sessions-ID, användarnamn och anslutningstillstånd. Ett typiskt resultat kan likna:
SESSIONNAME    USERNAME    ID             STATE
console                 Admin             1              Aktiv
rdp-tcp#5             User01            3              Aktiv
                               User02            4              Disk
rdp-tcp                                           65536     Lyssna
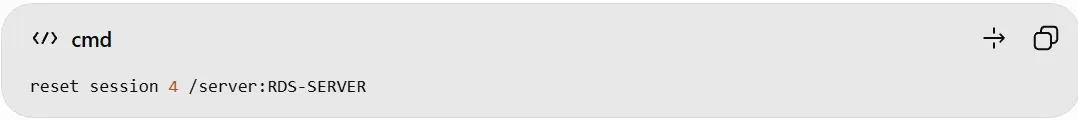
Om en session bekräftas som felaktig, återställ den med hjälp av dess ID:
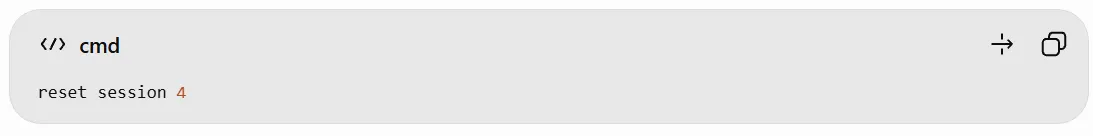 Ersätt 4 med det faktiska sessions-ID:t.
Administratörer med lämpliga behörigheter kan också fråga sessioner på distans:
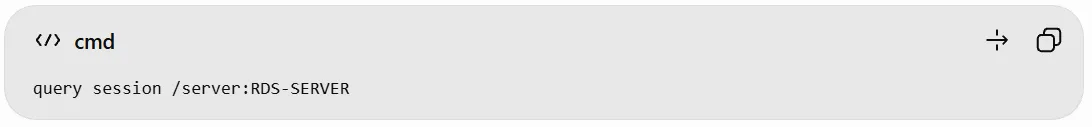 Då återställs den identifierade sessionen:
 Varning
Att återställa en session avslutar dess applikationer och kan orsaka att osparat arbete går förlorat. Verifiera sessionens identitet och informera användaren när det är möjligt.
Återställ inte varje frånkopplad session godtyckligt. Undvik också att tvinga fram avslutning av kritiska Windows-processer som
csrss.exe
, vilket kan destabilisera operativsystemet.
Steg 4: Kontrollera fjärrskrivbordstjänster och händelseloggar
Om sessionåterställning inte löser felet, inspektera tjänsten för Remote Desktop Services.
Kör:
Get-Service -Name TermService
Tjänsten bör normalt rapportera en
Körning
status. Men detta bekräftar endast att tjänsten körs, inte att Windows kan initiera nya sessioner framgångsrikt.
Nästa, öppna Event Viewer och granska de relevanta loggarna.
| Händelseloggen | Vad som ska undersökas |
|---|---|
| Windows-loggar > System | Tjänstefel och systemfel |
| Windows-loggar > Applikation | Applikationskrascher och profilfel |
| Terminaltjänster-LocalSessionManager > Operativ | Sessionskapande, inloggning och återanslutning |
| Terminaltjänster-Fjärranslutningshanterare > Operativ | Anslutningshantering och autentisering |
| Gruppolicy > Operativ | Policybehandlingsfel |
De senaste tre loggarna finns under
Applikationer och tjänster loggar > Microsoft > Windows
.
Korrelera händelser med den exakta tiden för en misslyckad anslutning. En händelse som inträffar nära felet kan ge bevis, men det fastställer inte automatiskt orsakssamband.
Om flera användare påverkas och den riktade återställningen misslyckas kan en kontrollerad omstart av Remote Desktop-tjänster övervägas:
Starta-Service -Namn TermService
Denna åtgärd kan påverka aktiva anslutningar och kan vara begränsad av tjänsteberoenden. Kontrollera tjänstekonfigurationen och operationella konsekvenser innan du försöker.
På produktions-RDS-värdar, föredra ett planerat underhållsfönster framför att starta om tjänster medan användare arbetar.
Steg 5: Granska grupprinciper och anslutningsbegränsningar
Om felet började efter en konfigurationsändring, inspektera inställningarna för Gruppolicy som tillämpas på den berörda servern.
Generera en rapport:
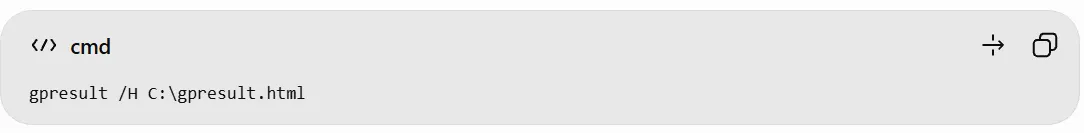 Öppna rapporten och granska policys under:
Datorconfiguration > Administrativa mallar > Windows-komponenter > Fjärrskrivbordstjänster > Fjärrskrivbordsessionsvärd > Anslutningar
Var särskilt uppmärksam på policyer som styr det maximala antalet anslutningar, begränsningar för enskilda sessioner och tillstånd att ansluta på distans.
Verifiera även användarrättigheternas tilldelningar som styr inloggning via Remote Desktop Services.
Om en nyligen genomförd policyändring sammanfaller med felet, undersök dess påverkan genom kontrollerad testning. Undvik att inaktivera säkerhetspolicyer utan att fastställa att de bidrar till felet.
Steg 6: Verifiera RDS-licensiering och dräneringsläge
Vissa anslutningsfel härstammar från RDS-distributionskonfiguration snarare än från felaktiga sessioner.
För fleranvändarinstallationer av Remote Desktop Session Host, verifiera licensieringsläget och den konfigurerade licensservern.
Kontrollera också om Session Host avsiktligt avvisar nya anslutningar:
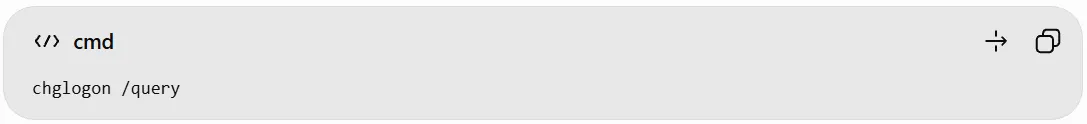 Om nya användarinloggningar är inaktiverade, avgör om servern har placerats i dräneringsläge för underhåll.
När det är lämpligt kan nya inloggningar återaktiveras med hjälp av:
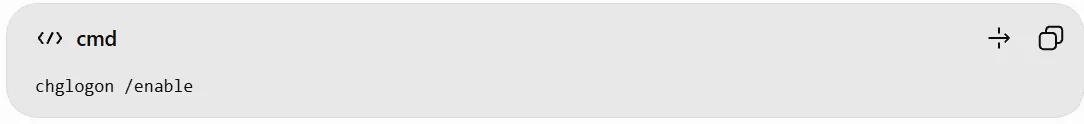 Återställ inte dräneringsläget utan att bekräfta varför det aktiverades.
Licensproblem, anslutningsbegränsningar och dräneringsläge ger inte nödvändigtvis det exakta meddelandet "Fjärrskrivbordstjänster är för närvarande upptagna". Dessa kontroller är mest användbara när nya anslutningar misslyckas men befintliga sessioner förblir operativa.
Steg 7: Undersök användarprofiler och tredjepartsprogramvara
Om felet kvarstår, undersök de komponenter som är involverade i att initiera en session.
För användarspecifika fel, bestäm först om det drabbade kontot kan ladda sin profil framgångsrikt. Titta på händelser från Användarprofilstjänsten, tillgång till profil lagring och fördröjningar i autentisering.
I samband med FSLogix eller användarprofilskivor, överväg tillgänglighet för profilbehållare, monteringsfel och lagringsprestandaproblem.
För systemomfattande återkommande fel, fokusera på nyligen installerad eller uppdaterad programvara som interagerar med Windows-sessioner.
Säkerhetsagenter, endpoint-skyddsprodukter och systemnivåfilter kan orsaka sessionbearbetningsfel. Eventuella isoleringstester bör genomföras enligt leverantörens rekommendationer och förändringskontrollprocedurer.
Steg 8: Starta om Windows Server om det behövs
Om den riktade felsökningen inte löser problemet kan en omstart av servern återupprätta RDP-anslutningen.
Innan du startar om, se till att du förstår påverkan på för närvarande etablerade sessioner och hostade applikationer. Om möjligt, i en fleranvändar RDS-distribution, töm värden och omdirigera nya anslutningar till en annan värd.
Efter omstart, bekräfta att Remote Desktop-tjänsterna fungerar korrekt, användare kan ansluta, och inga nya fel genereras i händelseloggen.
En omstart bekräftar att situationen som orsakar det omedelbara problemet har åtgärdats men bekräftar inte att den grundläggande orsaken har hanterats.
Om felet återkommer efter en omstart, bevara bevis för vidare utredning och leta efter mönster av överdriven resursförbrukning, misslyckanden i bearbetningen av individuella sessioner och störningar från tredjepartsprogramvara.
Hur ska du agera om RDS-busyfel återkommer?
När felet upprepas, ändras betoningen från att återfå tillgång till nätverket till att fastställa vad som orsakar denna störning.
Tabellen nedan fungerar som en användbar vägledning för felsökning:
| Observerat symptom | Utredningsprioritet |
|---|---|
| En användare kan inte återansluta | Fast session eller användarprofil |
| Flera användare kan inte ansluta | Tjänstehälsa, resurser, sessionsbehandling |
| Misslyckande vid morgoninloggningar | Samtida inloggningar, profilinladdning, lagring |
| Omstart löser tillfälligt felet. | Minnes- eller sessionsrelaterade läckor |
| Fel följer en säkerhetsprogramuppdatering | Tredjepartsprogramvaruinteraktioner |
| Fel följer ändringar i gruppolicy. | Policybehandling och inloggningsbehörigheter |
| Konsol inloggning misslyckas också | Bredare Windows inloggnings- eller systemproblem |
| Befintliga sessioner fungerar, men nya användare kan inte ansluta. | Anslutningsbegränsningar, dräneringsläge, licensiering |
Dessa mönster tyder på utredningsprioriteringar snarare än definitiva diagnoser.
Fånga diagnostiska bevis innan omstart
För intermittenta fel, samla in relevanta loggar och prestandadata innan du startar om servern när det är operativt möjligt.
Microsoft tillhandahåller verktyget TroubleShootingScript (TSS) för att samla in diagnostiska spår.
Beroende på scenariot kan administratörer fånga RDP-klientspår:
.TSS.ps1 -Scenario UEX_RDSCli
Och server-sidans spår:
.\TSS.ps1 -Scenario UEX_RDSSrv
Använd den aktuella Microsoft TSS-dokumentationen för att bekräfta stödda scenarier, förutsättningar och genomförandeprocedurer.
För mer komplexa fel kan ytterligare minnes- eller prestandainspelningar krävas. Sådana diagnoser bör planeras noggrant eftersom de kan påverka produktionssystem och kan innehålla känslig information.
Vid fler-serverinstallationer, inkludera RD Connection Broker och RD Gateway-komponenter i utredningen när anslutningsvägen involverar dessa tjänster.
Hur kan du förhindra dessa fel?
Inte alla RDS-fel är förebyggbara. Men det finns steg som du kan ta, inklusive kontinuerlig övervakning, lämpliga sessionspolicyer och begränsad programvaruunderhåll.
Övervaka serverresurser och sessionaktivitet
Övervaka RDS-miljön genom spårning av CPU, minne, disk , och samtidigt inloggade sessioner.
Titta på trender snarare än trösklar. Baslinjeanalys är särskilt viktig för att felsöka problem som uppstår under högtrafik eller som gradvis dyker upp efter omstart av servrarna.
Övervaka systemet för att särskilja mellan kapacitetsproblem och fel som fortfarande inträffar trots tillräckliga resurser.
Konfigurera sessionstidsgränser noggrant
Granska policys som styr frånkopplade och inaktiva sessioner. Microsoft Learn förklarar hur man särskiljer oväntade sessionslåsningar och frånkopplingar och undersöka sessionstimeout-policyn som ansvarar för dessa beteenden.
Väl valda timeout-värden förhindrar att sessioner dröjer onödigt länge och binder resurser. För aggressiva timeout-policys kan dock förstöra produktiva arbetssessioner genom att avsluta dem innan kritiska operationer är slutförda.
Session timeout-policys bör baseras på affärskrav och bör inte användas som en lösning på underliggande sessionsläckor.
Underhåll av Windows och sessionsrelaterad programvara
Implementera stödda Windows Server-uppdateringar och korrigeringar för specifika problem.
Säkerställ att endpoint-skyddsagenter, profilhanteringskomponenter, virtualiseringskomponenter och sessionsintegrerade applikationer är kompatibla med operativsystemet.
Testa uppdateringarna i en förproduktionsmiljö, särskilt om flera tredjeparts komponenter är involverade i Windows inloggning eller sessionsprocessen.
Granska kapacitet och RDS-konfiguration
Storlek på fjärrskrivbordssessionvärdar i enlighet med realistiska samtidiga arbetsbelastningar, med hänsyn till rusningstider för inloggningar och programinitiering.
Överväg att fördela sessioner mellan flera värdar för större miljöer för att undvika trängsel.
Granska gruppolicy, anslutningsbegränsningar, licenskonfiguration och underhållspraxis regelbundet för att upptäcka och eliminera potentiella orsaker till anslutningsfel.
Letar du efter enklare fjärrskrivbord och applikationsleverans?
Felsökning av Remote Desktop-tjänster kan belysa den administrativa insatsen som krävs för att upprätthålla miljöer för leverans av Windows-applikationer. För organisationer som främst behöver tillhandahålla användare med Windows-applikationer eller fullständiga fjärrskrivbord kan det vara värt att granska komplexiteten i deras befintliga infrastruktur.
TSplus Remote Access erbjuder en strömlinjeformad metod för publicering av fleranvändar-Windows-applikationer och leverans av fjärrskrivbord, med webbläsartillgång och centraliserad administration. Det hjälper IT-team att göra applikationer tillgängliga för fjärranvändare utan att behöva implementera den fulla komplexiteten av en traditionell Microsoft RDS-infrastruktur, samtidigt som korrekt underhåll och säkerhet för Windows Server fortfarande krävs.
Slutsats
Felet "Fjärrskrivbordstjänster är för närvarande upptagna" kräver mer än en rutinmässig serveromstart. Att identifiera om felet kommer från en fast session, resursbegränsning eller problem med Windows-inloggning gör det möjligt för administratörer att välja den minst störande lösningen.
När fel kvarstår eller återkommer är systematisk diagnostik, prestandaövervakning och konfigurationsgranskningar avgörande för att lösa deras underliggande orsaker och upprätthålla pålitlig RDP-anslutning.

TSplus Fjärråtkomst Gratis Testperiod
Ultimativ Citrix/RDS-alternativ för skrivbords/appåtkomst. Säker, kostnadseffektiv, lokal/moln.