Introduktion
Når Windows Server nægter nye Remote Desktop-forbindelser, er det vigtigt at identificere kilden til fejlen, før man genstarter tjenester eller hele serveren. Påvirker problemet én bruger eller flere sessioner? Denne artikel guider IT-administratorer gennem de mulige årsager, praktiske fejlfinding kommandoer og genoprettelsesprocedurer, fra indledende kontroller til mere avanceret diagnostik og forebyggelsesforanstaltninger.
Hvad betyder det, når en meddelelse om "Remote Desktop Services er i øjeblikket optaget" vises?
Fejlen opstår, når Windows ikke kan udføre den anmodede Remote Desktop Protocol (RDP) funktion eller handling. Generelt angiver den fejlmeddelelse, der vises:
Den opgave, du prøver at udføre, kan ikke fuldføres, fordi Remote Desktop Services i øjeblikket er optaget. Prøv venligst igen om et par minutter. Andre brugere skal stadig kunne logge ind.
Selvom fejlmeddelelsen antyder, at systemet ikke kan tilføje en anden session, og at den eksterne desktop er på maksimal kapacitet, er det måske ikke tilfældet.
Fejlen kan opstå på en enkelt brugerkonto eller flere brugerkonti. Hvis det første er tilfældet, bør det være muligt at genstarte sessionen. Men hvis det sidste er tilfældet, må systemet muligvis ikke tillade nogen bruger at etablere en forbindelse.
Derudover kan problemet påvirke enten en enkelt brugersession eller alle brugersessioner. Det er vigtigt at skelne mellem de to scenarier, fordi de løsninger, der kræves for at tackle dem, er forskellige.
Microsoft Learn's RDS session tilslutningsfejlfindingsvejledning giver yderligere kontroller for at identificere forbindelsesfejl, der påvirker Windows Server-værter.
Hvad Er Årsagerne Til Denne Fejl?
Der er flere Windows Server-komponenter, der er involveret i at etablere en RDP-session. Problemer med at administrere sessionen, med systemressourcer, med Windows-tjenester eller med processen for at logge ind kan forhindre forbindelsen i at blive etableret.
Fastlåste eller ikke-responsiv RDP-sessioner
En session kan fryse, mens den opretter forbindelse, afbryder forbindelsen, genopretter forbindelsen eller logger af. Derefter mislykkes Windows i at fuldføre sessionen eller frigive sine ressourcer.
Administratorer kan finde sessioner, der nægter at genoprette forbindelse eller logge af. Problemet kan opstå i kun én session, selvom andre fungerer korrekt.
Endnu en frakoblet session er normalt og bør kun nulstilles, hvis det låser sig.
Ressourceudtømning og logonstorme
Utilstrækkelige ressourcer kan forsinke eller forhindre sessioninitiering. De mest almindelige problemer er CPU-mætning, hukommelsesmangel, overdreven diskaktivitet og langsom indlæsning af profiler.
Sådanne problemer er især fremtrædende under logonstorme, når hundreder af brugere etablerer Remote Desktop-forbindelser samtidig. Godkendelse, gruppepolitik, profilindlæsning og applikationsstartaktiviteter genererer betydelig belastning på en delt Remote Desktop Session Host.
Dog er høj ressourceudnyttelse ikke et krav for at støde på denne fejl. Nogle sessionbehandlingsfejl opstår selvom CPU- og hukommelsesudnyttelsesraterne er lave.
Hukommelseslækager og tredjepartssoftware
Hukommelseslækager og sessionsobjekter, der ikke frigives korrekt, kan nedsætte Windows Servers kapacitet til at acceptere fjernforbindelser.
Dette problem er især bemærkelsesværdigt i tilfælde, hvor genstart af maskinen gendanner normal funktionalitet, men fejlen vender tilbage efter flere timer eller dage.
Anvendelsen af tredjepartssoftware, der på en eller anden måde arbejder med Windows-sessioner, kan også være årsagen. Dette inkluderer endpoint-beskyttelsesagenter, sikkerhedsfiltre eller lignende software, der kan forstyrre Windows-sessioner.
Da disse drivere normalt ikke aflades, når den tilsvarende systemtjeneste stoppes, kræver undersøgelse af sådanne hypoteser en mere grundig tilgang end blot at stoppe tjenesten.
Gruppepolitik og brugerprofilproblemer
Gruppens politik dikterer fjernadgang tilladelser vedrørende forbindelser, sessionsbegrænsninger og andre funktioner i Remote Desktop Session Host-adfærd. De forkerte tilladelser eller konflikter mellem politikkerne kan forårsage forbindelsesproblemer.
Fejl i Group Policy Client-tjenesten kan også forstyrre Windows-logonprocessen.
Samtidig kan Windows ikke fuldføre sessionen, hvis der opstår problemer med brugerprofilen. I dette tilfælde bør administratorer fokusere på User Profile Service, kontrollere om brugerprofilopbevaringen er tilgængelig og overveje FSLogix eller andre værktøjer til at administrere brugerprofiler, hvis lange login-sessioner falder sammen med forbindelsesproblemer.
Hvad skal du gøre for at rette denne fejl?
Fejlfinding handlinger bør tages fra generelle til specifikke og fortsætte fra ikke-forstyrrende tests til målrettet session genopretning og genstart af tjenester eller servere kun hvis nødvendigt.
Den følgende procedure kan bruges til at indsnævre et problem uden at forstyrre brugernes arbejde.
Trin 1: Bestem om problemet påvirker én bruger eller serveren
Vent venligst kort og prøv igen. Problemet kan rette sig selv på grund af midlertidig konkurrence om ressourcer eller en forsinket logonproces.
Hvis forbindelsen stadig fejler, bredere RDP-forbindelsesfejlfinding kan hjælpe med at udelukke netværks-, klientkonfiguration eller forbindelsesproblemer, før der undersøges Windows Server session management.
Bestem omfanget af problemet, hvis det fortsætter:
- Kan en anden bruger oprette en forbindelse med succes?
- Er eksisterende RDP-sessioner operationelle?
- Opstår fejlene før eller efter en vellykket autentificering?
- Opstod problemet før eller efter en Windows-opdatering eller konfigurationsændring?
- Kan administratoren logge ind lokalt ved hjælp af serverkonsollen?
I tilfælde af virtuelle maskiner skal du overveje, at hypervisor-konsolforbindelser ikke bruger RDP. Hvis du bruger Hyper-V, skal du bruge den grundlæggende sessionstype, fordi forbedrede sessioner bruger RDP.
Hvis konsol-logon fejler, skal du undersøge Windows-niveau logon eller operativsystemproblemer i stedet for kun RDS-specifikke problemer.
Trin 2: Tjek Windows Server-ressourcer
Når administrativ adgang er tilgængelig, skal du undersøge CPU-udnyttelse, tilgængelig hukommelse, diskaktivitet og lagerkapacitet ved hjælp af Jobliste eller Ydelsesmåler.
For en hurtig kontrol af systemdrevplads, kør PowerShell:
Get-Volume -DriveLetter C
For at identificere processer, der bruger mest fysisk hukommelse:
Get-Process |
Sort-Object WorkingSet64 -Descending |
Select-Object -First 10 Navn, Id, WorkingSet64
Se efter usædvanligt ressourceforbrug, især under godkendelse eller indlæsning af profil.
Et enkelt præstationssnapshot afslører muligvis ikke et hukommelseslæk. Hvis ressourceforbruget ser normalt ud, skal du fortsætte med sessionsdiagnostik og indsamle præstationsdata over tid, hvis fejlen gentager sig.
Trin 3: Identificer og nulstil fastlåste RDP-sessioner
Når en specifik bruger ikke kan genoprette forbindelsen, skal du inspicere sessionerne på den berørte server.
Åbn en forhøjet kommandoprompt og kør:
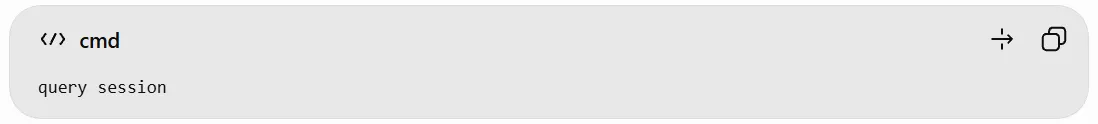 Kommandoen viser session ID'er, brugernavne og forbindelsestilstande. Et typisk resultat kan ligne:
SESSIONNAME    USERNAME    ID             STATE
console                 Admin             1              Aktiv
rdp-tcp#5             User01            3              Aktiv
                               User02            4              Disk
rdp-tcp                                           65536     Lyt
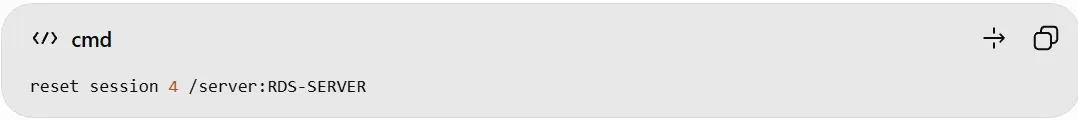
Hvis en session bekræftes at være defekt, skal den nulstilles ved hjælp af dens ID:
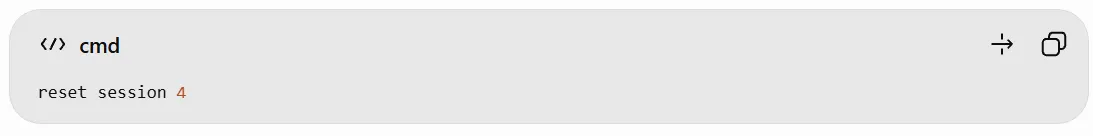 Erstat 4 med den faktiske session ID.
Administrators med passende tilladelser kan også forespørge sessioner eksternt:
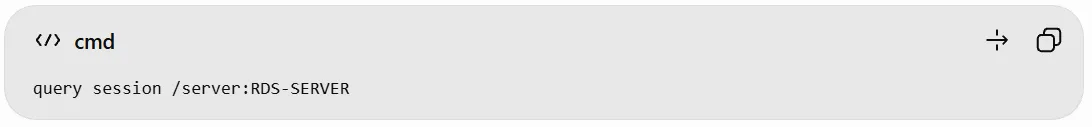 Derefter nulstil den identificerede session:
 Advarsel
Nulstilling af en session afslutter dens applikationer og kan medføre, at ikke-gemte arbejder går tabt. Bekræft sessionens identitet og underret brugeren, når det er muligt.
Undgå at nulstille hver frakoblet session uden omtanke. Undgå også at tvinge afslutning af kritiske Windows-processer såsom
csrss.exe
, som kan destabilisere operativsystemet.
Trin 4: Tjek Remote Desktop Services og begivenhedslogfiler
Hvis sessiongendannelse ikke løser fejlen, skal du inspicere Remote Desktop Services-tjenesten.
Kør:
Get-Service -Name TermService
Tjenesten bør normalt rapportere en
Kører
status. Dette bekræfter dog kun, at tjenesten kører, ikke at Windows kan initialisere nye sessioner med succes.
Næste, åbn Event Viewer og undersøg de relevante logfiler.
| Hændelsesfilslog | Hvad skal undersøges |
|---|---|
| Windows Logs > System | Servicefejl og systemfejl |
| Windows Logs > Applikation | Applikationsnedbrud og profilfejl |
| TerminalServices-LocalSessionManager > Operationel | Sessionoprettelse, logon og genforbindelse |
| TerminalServices-RemoteConnectionManager > Operationel | Forbindelseshåndtering og autentificering |
| GroupPolicy > Operationel | Politikbehandlingsfejl |
De sidste tre logfiler findes under
Applikationer og tjenestelogs > Microsoft > Windows
.
Korreler hændelser med det nøjagtige tidspunkt for en mislykket forbindelse. En hændelse, der opstår nær fejlen, kan give bevis, men det etablerer ikke automatisk årsagssammenhæng.
Hvis flere brugere er berørt, og den målrettede gendannelse er mislykket, kan en kontrolleret genstart af Remote Desktop-tjenester overvejes:
Genstart-Service -Navn TermService
Denne operation kan påvirke aktive forbindelser og kan være begrænset af serviceafhængigheder. Tjek servicekonfigurationen og driftsmæssige konsekvenser, før du forsøger det.
På produktions-RDS-værter bør man foretrække et planlagt vedligeholdelsesvindue frem for at genstarte tjenester, mens brugerne arbejder.
Trin 5: Gennemgå gruppepolitik og forbindelsesbegrænsninger
Hvis fejlen begyndte efter en konfigurationsændring, skal du inspicere de anvendte gruppepolitikindstillinger på den berørte server.
Generer en rapport:
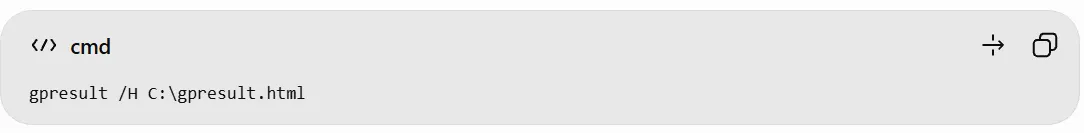 Åbn rapporten og gennemgå politikker under:
Computerkonfiguration > Administrative skabeloner > Windows-komponenter > Fjernskrivebordsservices > Fjernskrivebords-session vært > Forbindelser
Vær særlig opmærksom på politikker, der styrer det maksimale antal forbindelser, begrænsninger for enkelt-sessioner og tilladelse til at oprette forbindelse eksternt.
Verificer også brugerrettighedstildelingerne, der regulerer logon via Remote Desktop Services.
Hvis en nylig ændring af politikker falder sammen med fejlen, skal du undersøge dens indvirkning gennem kontrolleret testning. Undgå at deaktivere sikkerhedspolitikker uden at fastslå, at de bidrager til fejlen.
Trin 6: Bekræft RDS-licensering og dræningsmode
Nogle forbindelsesfejl stammer fra RDS-implementeringskonfigurationen snarere end fra defekte sessioner.
For multi-user Remote Desktop Session Host-implementeringer skal du verificere licensmodus og den konfigurerede licensserver.
Tjek også, om Session Host med vilje afviser nye forbindelser:
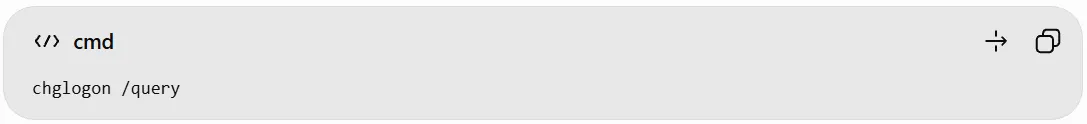 Hvis nye brugerlogins er deaktiveret, skal du afgøre, om serveren blev sat i dræningsmode til vedligeholdelse.
Når det er passende, kan nye logins genaktiveres ved hjælp af:
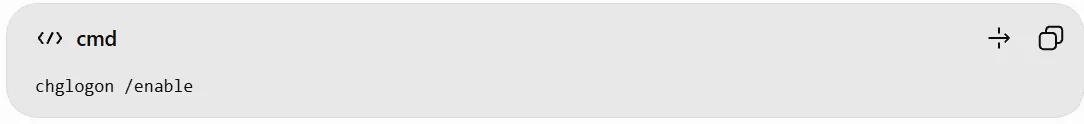 Bekræft ikke omvendt dræningsmode uden at bekræfte, hvorfor det blev aktiveret.
Licensproblemer, forbindelsesgrænser og dræningstilstand giver ikke nødvendigvis den præcise "Remote Desktop Services er i øjeblikket optaget" besked. Disse kontroller er mest nyttige, når nye forbindelser fejler, men eksisterende sessioner forbliver operationelle.
Trin 7: Undersøg brugerprofiler og tredjepartssoftware
Hvis fejlen fortsætter, undersøg de komponenter, der er involveret i initialiseringen af en session.
For bruger-specifikke fejl, bestem først om den berørte konto kan indlæse sin profil med succes. Se på begivenheder fra brugerprofilservice, tilgængelighed af profilopbevaring og forsinkelser i godkendelsen.
I forbindelse med FSLogix eller brugerprofilskiver skal du overveje tilgængeligheden af profilcontainere, monteringsfejl og lagringsydelsesproblemer.
For system-wide tilbagevendende fejl, fokuser på nyligt installeret eller opdateret software, der interagerer med Windows-sessioner.
Sikkerhedsagenter, endpoint-beskyttelsesprodukter og systemniveau-filtre kan forårsage sessionbehandlingsfejl. Eventuelle isoleringstest bør udføres i overensstemmelse med leverandørens anbefalinger og ændringskontrolprocedurer.
Trin 8: Genstart Windows Server hvis nødvendigt
Hvis den målrettede fejlfinding ikke løser problemet, kan genstart af serveren muligvis genoprette RDP-forbindelsen.
Før du genstarter, skal du sikre dig, at du forstår indvirkningen på de aktuelt etablerede sessioner og hostede applikationer. Hvis det er muligt, i en multi-host RDS-implementering, skal du dræne værten og omdirigere nye forbindelser til en anden vært.
Efter genstart, bekræft at Remote Desktop-tjenesterne fungerer korrekt, brugere kan oprette forbindelse, og der genereres ingen nye fejl i Event Viewer.
En genstart bekræfter, at situationen, der forårsagede det umiddelbare problem, er blevet afhjulpet, men bekræfter ikke, at årsagen til problemet er blevet behandlet.
Hvis fejlen dukker op igen efter en genstart, skal du bevare beviser til videre undersøgelse og se efter mønstre af overdreven ressourceforbrug, fejl i behandlingen af individuelle sessioner og indblanding fra tredjepartssoftware.
Hvordan skal du handle, hvis RDS-busyfejl opstår gentagne gange?
Når fejlen gentages, skifter fokus fra at genvinde adgangen til netværket til at fastslå, hvad der forårsager denne forstyrrelse.
Tabellen nedenfor fungerer som en nyttig vejledning til fejlfinding:
| Observeret symptom | Undersøgelsesprioritet |
|---|---|
| En bruger kan ikke genoprette forbindelsen | Fastlåst session eller brugerprofil |
| Flere brugere kan ikke oprette forbindelse | Service sundhed, ressourcer, session behandling |
| Fejl under morgenlogins | Samtidige logon, profilindlæsning, opbevaring |
| Genstart løser midlertidigt fejlen | Hukommelses- eller sessionsrelaterede lækager |
| Fejl følger en opdatering af sikkerhedssoftware | Interaktioner med tredjepartssoftware |
| Fejl følger ændringer i gruppepolitik | Politikbehandling og logonrettigheder |
| Konsol login fejler også | Bredere Windows logon- eller systemproblemer |
| Eksisterende sessioner fungerer, men nye brugere kan ikke oprette forbindelse. | Forbindelsesbegrænsninger, dræningsmode, licensering |
Disse mønstre antyder undersøgelsesprioriteter snarere end definitive diagnoser.
Indfang diagnostiske beviser før genstart
For intermitterende fejl, indsamle relevante logfiler og præstationsdata, før serveren genstartes, når det operationelt er muligt.
Microsoft leverer TroubleShootingScript (TSS) værktøjet til indsamling af diagnostiske spor.
Afhængigt af scenariet kan administratorer fange RDP-klientspor:
.TSS.ps1 -Scenario UEX_RDSCli
Og server-side spor:
.TSS.ps1 -Scenario UEX_RDSSrv
Brug den aktuelle Microsoft TSS-dokumentation til at bekræfte understøttede scenarier, forudsætninger og udførelsesprocedurer.
For mere komplekse fejl kan der være behov for yderligere hukommelses- eller ydeevneoptagelser. Sådan diagnosticering bør planlægges omhyggeligt, da de kan påvirke produktionssystemer og muligvis indeholde følsomme oplysninger.
I multi-server implementeringer skal RD Connection Broker og RD Gateway-komponenter inkluderes i undersøgelsen, når forbindelsesvejen involverer disse tjenester.
Hvordan kan du forhindre disse fejl?
Ikke alle RDS-fejl kan forhindres. Men der er skridt, du kan tage, herunder kontinuerlig overvågning, passende sessionspolitikker og begrænset softwarevedligeholdelse.
Overvåg serverressourcer og sessionaktivitet
Overvåg RDS-miljøet ved sporing af CPU, hukommelse, disk , og samtidig loggede sessioner.
Se på tendenser i stedet for tærskler. Baseline-analyse er især vigtig for fejlfinding af problemer, der opstår i spidsbelastningsperioder eller gradvist viser sig efter genstart af serverne.
Overvåg systemet for at skelne mellem kapacitetsproblemer og fejl, der stadig opstår på trods af tilstrækkelige ressourcer.
Konfigurer sessionstimeouts omhyggeligt
Gennemgå politikker, der regulerer frakoblede og inaktive sessioner. Microsoft Learn forklarer, hvordan man skelner uventede sessionlåsninger og frakoblinger og undersøge sessionstimeout-politikkerne, der er ansvarlige for disse adfærd.
Velvalgte timeout-værdier forhindrer sessioner i at hænge unødigt og binde ressourcer. For aggressive timeout-politikker kan dog ødelægge produktive arbejdssessioner ved at afslutte dem, før kritiske operationer er fuldført.
Session timeout-politikker bør baseres på forretningskrav og bør ikke bruges som en kur mod underliggende sessionlækager.
Vedligehold Windows og sessionsrelateret software
Implementer understøttede Windows Server-opdateringer og rettelser til specifikke problemer.
Sørg for, at endpoint-beskyttelsesagenter, profiladministrationskomponenter, virtualiseringskomponenter og session-integrerede applikationer er kompatible med operativsystemet.
Test opdateringerne i et præ-produktionsmiljø, især hvis flere tredjeparts komponenter er involveret i Windows login- eller sessionsprocessen.
Gennemgå kapacitet og RDS-konfiguration
Størrelse på fjernskrivebords-session værter i overensstemmelse med realistiske samtidige arbejdsbelastninger, under hensyntagen til spidsbelastningstimer for login og programstart.
Overvej at fordele sessioner mellem flere værter for større miljøer for at undgå overbelastning.
Revisionsgruppepolitik, forbindelsesbegrænsninger, licenskonfiguration og vedligeholdelsespraksis rutinemæssigt for at opdage og eliminere potentielle årsager til forbindelsesfejl.
Leder du efter enklere Remote Desktop og Application Delivery?
Fejlfinding af Remote Desktop Services kan fremhæve den administrative indsats, der er involveret i at opretholde Windows-applikationsleveringsmiljøer. For organisationer, der primært har brug for at give brugerne adgang til Windows-applikationer eller fulde fjernskriveborde, kan det være værdifuldt at gennemgå kompleksiteten af deres eksisterende infrastruktur.
TSplus Remote Access tilbyder en strømlinet tilgang til publicering af Windows-applikationer til flere brugere og levering af fjernskrivebord, med browserbaseret adgang og centraliseret administration. Det hjælper IT-teams med at gøre applikationer tilgængelige for fjernbrugere uden at implementere den fulde kompleksitet af en traditionel Microsoft RDS-infrastruktur, samtidig med at der stadig kræves korrekt vedligeholdelse og sikkerhed af Windows Server.
Konklusion
Fejlen "Remote Desktop Services er i øjeblikket optaget" kræver mere end en rutinemæssig servergenstart. At identificere, om fejlen stammer fra en fastlåst session, ressourcebegrænsning eller problem med Windows-login, giver administratorer mulighed for at vælge den mindst forstyrrende løsning.
Når fejl fortsætter eller vender tilbage, er systematisk diagnostik, ydeevneovervågning og konfigurationsgennemgange essentielle for at løse deres underliggende årsager og opretholde pålidelig RDP-forbindelse.

TSplus Fjernadgang Gratis Prøveperiode
Ultimativ Citrix/RDS alternativ til desktop/app adgang. Sikker, omkostningseffektiv, on-premises/cloud