






Grabación de sesión de escritorio remoto captura la actividad durante una conexión remota para que los equipos de TI puedan revisar lo que sucedió después de que la sesión termina. Para los administradores de sistemas, MSPs y equipos conscientes de la seguridad, las grabaciones pueden fortalecer la responsabilidad, la investigación de incidentes y la evidencia de auditoría, pero también crean datos sensibles que necesitan ser protegidos.
El desafío, por lo tanto, va más allá de decidir si las sesiones remotas pueden ser grabadas. Los equipos de TI necesitan determinar qué sesiones justifican o requieren grabación, quién debería acceder a los archivos resultantes, cuánto tiempo deben ser retenidos y qué obligaciones de privacidad se aplican.
¿Qué es la grabación de sesiones de escritorio remoto?
La grabación de sesiones de escritorio remoto crea un registro de la actividad que ocurrió durante una sesión de escritorio remoto o de soporte, que puedes reproducir tantas veces como sea necesario para fines de capacitación, solución de problemas o auditoría. Dependiendo del software, ese registro puede contener solo la actividad de la pantalla o puede ir acompañado de información como marcas de tiempo, comandos, transferencias de archivos o metadatos de la sesión.
Esto hace que la grabación sea particularmente útil cuando el departamento de TI necesita evidencia de lo que ocurrió dentro de una sesión en lugar de simplemente una prueba de que se estableció una conexión.
Sin embargo, más datos no son automáticamente mejores. Una grabación puede capturar aplicaciones comerciales, datos de clientes, consolas administrativas u otra información sensible visible en la pantalla remota. Por lo tanto, la grabación se convierte en un activo que requiere controles de seguridad propios .
¿Cómo es la grabación de sesiones diferente de la supervisión y el registro?
La monitorización de escritorio remoto, el registro de sesiones y la grabación de sesiones responden a diferentes preguntas.
| Capacidad | Pregunta principal | Datos típicos |
|---|---|---|
| Monitoreo de sesiones | ¿Qué está sucediendo en el entorno? | Usuarios conectados, estado de la sesión, duración, rendimiento |
| Registro de sesiones | ¿Quién se conectó, cuándo y dónde? | Identificadores de usuario, marcas de tiempo, puntos finales, eventos de sesión |
| Grabación de sesión | ¿Qué sucedió dentro de la sesión? | Actividad de pantalla y, dependiendo del producto, datos de actividad adicionales |
Dado que la grabación suele ser innecesaria para el monitoreo de rendimiento rutinario, esto destaca una distinción importante. Como se discutió en nuestra guía sobre software de monitoreo de escritorio remoto La monitorización operativa puede proporcionar visibilidad sobre los servidores y las sesiones de usuario sin capturar el contenido de cada interacción.
La grabación debería, por lo tanto, resolver requisitos de seguridad, auditoría o soporte más específicos en lugar de convertirse en un método predeterminado para observar a los usuarios.
¿Cuándo mejora la grabación de sesiones de escritorio remoto la seguridad?
La grabación de sesiones de escritorio remoto es más valiosa donde las implicaciones de una acción son significativas o donde varias organizaciones o administradores comparten la responsabilidad de un sistema.
Acceso privilegiado y de terceros
Las sesiones administrativas son un fuerte candidato para la grabación porque las cuentas privilegiadas pueden modificar configuraciones, acceder a información sensible y realizar cambios que afectan a sistemas enteros.
El mismo principio se aplica a los técnicos de MSP, contratistas y proveedores externos. Los registros de sesión pueden establecer que un técnico se conectó a las 14:05, mientras que una grabación puede proporcionar evidencia adicional de las acciones realizadas durante esa intervención.
Para equipos de TI ágiles, esto puede mejorar la responsabilidad sin requerir que otro administrador supervise cada operación remota.
Investigación de Incidentes y Revisión de Soporte
Las grabaciones también pueden proporcionar contexto después de un cambio de configuración inesperado, un incidente de seguridad o una operación de mantenimiento fallida. En lugar de reconstruir el evento de memoria, juntando tickets y todo lo importante. registros del sistema los investigadores que puedan revisar la sesión relevante pueden ahorrar tiempo y evitar posibles lagunas.
La grabación también puede ayudar a los equipos de soporte a documentar procedimientos complejos o revisar casos difíciles. Sin embargo, la solución de problemas y la capacitación por sí solas rara vez justifican la grabación de cada sesión de usuario indefinidamente. El alcance debe seguir siendo específico y proporcional al objetivo. El tiempo de retención es un asunto adicional.
¿Cómo ayuda la grabación de sesiones a cumplir con la normativa?
La grabación de sesiones por sí sola no hace que una organización cumpla con el GDPR, la guía NIST, PCI DSS, HIPAA u otro marco por sí misma.
Su valor es más limitado: las grabaciones pueden contribuir a la responsabilidad y proporcionar evidencia de apoyo junto con los registros de autenticación, los registros del sistema, los registros de cambios y los controles de acceso.
Donde las grabaciones se tratan como registros de auditoría, la retención también necesita una política definida. NIST SP 800-53 control AU-11 ilustra este principio al solicitar que los registros de auditoría se conserven durante un período definido por la organización, de acuerdo con los requisitos de retención y las investigaciones posteriores a los eventos.
La pregunta central, por lo tanto, no es "¿Requiere el cumplimiento la grabación de video?" sino "¿Proporciona la grabación evidencia útil y proporcionada para los riesgos y objetivos de control que necesitamos abordar?"
¿Cómo deben ser reguladas las grabaciones de sesiones de Escritorio Remoto?
Una estrategia de grabación debe abordar el ciclo de vida completo de los datos, no solo su creación.
Grabar sesiones selectivamente
Comience con los niveles de riesgo. La administración privilegiada, el mantenimiento de terceros, la infraestructura sensible y los casos de soporte seleccionados generalmente proporcionan una justificación más clara para el registro que la actividad ordinaria de los empleados.
Define quién o qué activa la grabación y documenta el propósito. La grabación selectiva también limita el consumo de almacenamiento y reduce la cantidad de datos sensibles que tu equipo tiene que proteger.
Restringir el acceso a las grabaciones
Grabaciones de sesión puede contener credenciales mostradas en pantalla, información del cliente, aplicaciones internas o datos comerciales confidenciales.
El acceso debe, por lo tanto, seguir los principios de menor privilegio. Limite los derechos de reproducción, exportación y eliminación al personal autorizado. Cuando sea apropiado, mantenga el acceso a las grabaciones auditable también.
Definir reglas de retención y eliminación
Mantener cada grabación para siempre solo serviría para multiplicar los requisitos de almacenamiento y la exposición a la seguridad.
La duración de la retención debe reflejar en su lugar el propósito de una grabación, los requisitos contractuales o regulatorios aplicables y la política de retención de registros de su organización. Una vez que ese propósito expire, las grabaciones deben seguir un proceso de eliminación definido.
Considerar la privacidad y la notificación al usuario
Las grabaciones de pantalla pueden contener datos personales. Las organizaciones sujetas a la GDPR debería considerar principios que incluyen la limitación de propósito, la minimización de datos, la limitación de almacenamiento, la transparencia, la integridad y la confidencialidad al determinar cómo se recopilan y retienen las grabaciones.
Las normas locales de empleo y privacidad pueden introducir requisitos adicionales. Por lo tanto, los equipos de TI deben coordinar las políticas de grabación con las personas responsables de los requisitos legales, de recursos humanos, de privacidad o de cumplimiento, en lugar de tratar la grabación de sesiones como una configuración puramente técnica.
¿Qué deben buscar los equipos de TI Lean en una solución de grabación de sesiones?
El nivel adecuado de funcionalidad depende del riesgo que se esté abordando. Una plataforma completa de Gestión de Acceso Privilegiado puede proporcionar forenses de sesión detallados y aplicación de políticas, pero no todos los MSP o equipos de TI internos requieren un nivel de infraestructura así.
Para un caso práctico de uso de soporte remoto, evalúe si el solución de grabación de sesiones proporciona:
- grabación directa durante sesiones relevantes;
- registros de sesión útiles junto con la grabación;
- control claro sobre dónde se almacenan las grabaciones;
- acceso restringido a archivos de grabación;
- procesos de almacenamiento y retención manejables;
- acceso atendido y no atendido apropiado para el flujo de trabajo de soporte.
El objetivo es recopilar suficiente evidencia para cumplir con el requisito operativo o de seguridad sin crear una carga administrativa innecesaria.
¿Qué herramientas de TSplus hacen que la grabación de sesiones sea sencilla?
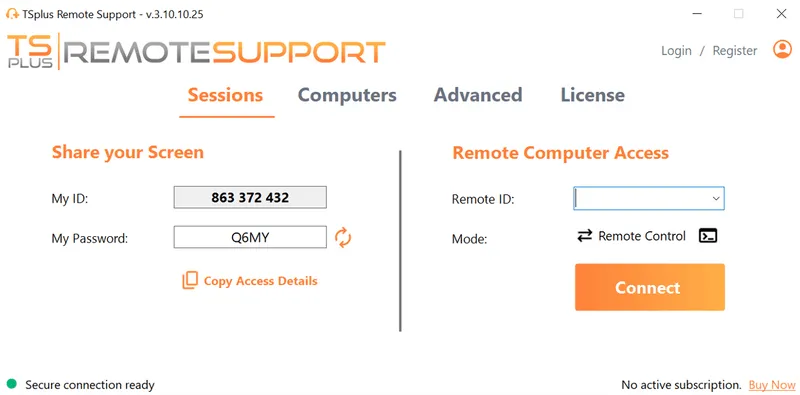
TSplus Remote Support permite control de pantalla y dispositivo con grabación de sesión y varía desde un usuario hasta más de 100 sesiones concurrentes. Durante una sesión de Control Remoto, un agente puede grabar la sesión o capturar capturas de pantalla directamente desde la barra de herramientas de la sesión, luego guardarlas o compartirlas según sea necesario.
TSplus Remote Support también mantiene informes de sesión separados con información que incluye usuarios conectados, horas de inicio y fin, duración de la sesión y la ID de la máquina remota. Esta combinación puede ayudar a los MSP y a los equipos de TI reducidos a documentar intervenciones de soporte seleccionadas sin implementar una plataforma de monitoreo de sesiones privilegiadas más amplia cuando sus requisitos no justifican una.
Conclusión
La grabación de sesiones de escritorio remoto es más útil cuando se aplica a requisitos de seguridad, auditoría o soporte definidos. Proporciona un registro más completo que los registros de conexión ordinarios, sin embargo, esa visibilidad adicional también crea nuevas responsabilidades en torno al almacenamiento, acceso, privacidad y retención.
Para los equipos de TI, el mejor enfoque es, por lo tanto, selectivo y basado en políticas: registrar sesiones donde la evidencia tenga un valor genuino, proteger los datos resultantes y retenerlos solo durante el tiempo que su propósito requiera.
TSplus Prueba gratuita de soporte remoto
Asistencia remota asistida y no asistida rentable de/a macOS y PCs con Windows.



