





บทนำ
การสนับสนุน IT ระยะไกล ในอดีตมีการพึ่งพา VPN เพื่อเชื่อมต่อช่างเทคนิคกับเครือข่ายภายใน แต่โมเดลนั้นกำลังแสดงให้เห็นถึงความล้าสมัย ปัญหาด้านประสิทธิภาพ การเปิดเผยเครือข่ายอย่างกว้างขวาง และการตั้งค่าลูกค้าที่ซับซ้อนทำให้ VPN ไม่เหมาะสมสำหรับการสนับสนุนที่รวดเร็วและปลอดภัย ในคู่มือนี้ คุณจะได้เรียนรู้ว่าทำไม VPN ถึงไม่เพียงพอ ทางเลือกสมัยใหม่ใดที่ทำงานได้ดีกว่า และวิธีที่โซลูชันเช่น TSplus Remote Support ช่วยให้การเข้าถึงระยะไกลที่ปลอดภัย ละเอียด และตรวจสอบได้โดยไม่ต้องใช้ VPN
TSplus ทดลองใช้บริการสนับสนุนระยะไกลฟรี
บริการระยะไกลที่มีราคาเหมาะสมสำหรับการช่วยเหลือแบบเข้าร่วมและไม่เข้าร่วมจาก/ถึง macOS และ Windows PCs ค่ะ
ทำไม VPN ถึงไม่เพียงพอสำหรับการสนับสนุน IT ระยะไกล?
VPN สร้างอุโมงค์ที่เข้ารหัสระหว่างอุปกรณ์ระยะไกลและเครือข่ายภายใน ขณะที่โมเดลนี้ทำงานได้ดีสำหรับการเชื่อมต่อทั่วไป แต่สามารถกลายเป็นสิ่งที่ไม่เกิดประโยชน์สำหรับกรณีการสนับสนุนที่ความเร็ว ความแม่นยำ และการเข้าถึงที่มีสิทธิ์น้อยที่สุดมีความสำคัญ
ประสิทธิภาพและความหน่วงเวลา
VPNs มักจะส่งข้อมูลผ่านตัวรวมศูนย์หรือเกตเวย์ สำหรับการสนับสนุนระยะไกล หมายความว่าการอัปเดตหน้าจอทุกครั้ง การคัดลอกไฟล์ และเครื่องมือวินิจฉัยจะทำงานผ่านอุโมงค์เดียวกันกับทุกอย่างอื่น ภายใต้ภาระงานหรือระยะทางที่ยาวไกล สิ่งนี้นำไปสู่การเคลื่อนไหวของเมาส์ที่ช้า การถ่ายโอนไฟล์ที่ช้า และประสบการณ์ของผู้ใช้ที่เสื่อมลง
เมื่อผู้ใช้หลายคนเชื่อมต่อพร้อมกัน ความแออัดของแบนด์วิธและการใช้แพ็กเก็ตทำให้เซสชันระยะไกลที่มีกราฟิกหนักแย่ลง ทีม IT จึงต้องแก้ไขปัญหาด้านประสิทธิภาพที่เกิดจาก VPN เองแทนที่จะเป็นจุดสิ้นสุดหรือแอปพลิเคชัน
การตั้งค่าและการจัดการที่ซับซ้อน
การติดตั้งและบำรุงรักษาโครงสร้างพื้นฐาน VPN เกี่ยวข้องกับซอฟต์แวร์ไคลเอนต์ โปรไฟล์ ใบรับรอง กฎการกำหนดเส้นทาง และข้อยกเว้นไฟร์วอลล์ อุปกรณ์ใหม่แต่ละชิ้นเพิ่มจุดที่อาจเกิดการกำหนดค่าผิดพลาดอีกหนึ่งจุด ศูนย์บริการมักใช้เวลาในการแก้ไขปัญหาการติดตั้งไคลเอนต์ ปัญหา DNS หรือผลข้างเคียงจากการแบ่งอุโมงค์ก่อนที่พวกเขาจะเริ่มการสนับสนุนจริง ๆ
สำหรับ MSPs หรือองค์กรที่มีผู้รับเหมาและพันธมิตร การเริ่มต้นใช้งานผ่าน VPN เป็นเรื่องที่เจ็บปวดเป็นพิเศษ การให้สิทธิ์การเข้าถึงระดับเครือข่ายเพียงเพื่อแก้ไขแอปพลิเคชันหรือสถานีงานเดียวจะทำให้เกิดความซับซ้อนที่ไม่จำเป็นและภาระการบริหารจัดการที่ต่อเนื่อง
ความเสี่ยงด้านความปลอดภัย
VPN แบบดั้งเดิมมักให้การเข้าถึงเครือข่ายอย่างกว้างขวางเมื่อผู้ใช้เชื่อมต่อ โมเดล “ทั้งหมดหรือไม่มีเลย” นี้ทำให้การเคลื่อนที่ข้างเคียงง่ายขึ้นหากอุปกรณ์ระยะไกลถูกบุกรุก ใน BYOD สภาพแวดล้อมที่ไม่มีการจัดการทำให้จุดสิ้นสุดกลายเป็นความเสี่ยงที่สำคัญ โดยเฉพาะเมื่อเชื่อมต่อจากเครือข่ายที่ไม่เชื่อถือได้
ข้อมูลรับรอง VPN ยังเป็นเป้าหมายที่น่าสนใจสำหรับการฟิชชิงและการกรอกข้อมูลรับรอง หากไม่มี MFA ที่แข็งแกร่งและการแบ่งส่วนที่แน่นหนา บัญชี VPN ที่ถูกขโมยเพียงบัญชีเดียวสามารถเปิดเผยส่วนใหญ่ของสภาพแวดล้อมภายใน ซึ่งเกินกว่าที่จำเป็นสำหรับการสนับสนุนระยะไกล
ขาดการควบคุมที่ละเอียด
การสนับสนุน IT ต้องการการควบคุมที่แม่นยำเกี่ยวกับว่าใครสามารถเข้าถึงอะไร เมื่อไหร่ และภายใต้เงื่อนไขใด การตั้งค่า VPN มาตรฐานไม่ได้ถูกออกแบบมาพร้อมกับความสามารถในระดับเซสชัน เช่น การเพิ่มสิทธิ์ตามเวลาที่ต้องการ การอนุมัติต่อเซสชัน หรือการบันทึกอย่างละเอียด
ผลลัพธ์คือ ทีมมักจะประสบปัญหาในการบังคับใช้นโยบายต่างๆ เช่น:
- การจำกัดการเข้าถึงไปยังอุปกรณ์เดียวสำหรับเหตุการณ์เฉพาะ
- การรับประกันว่าการเชื่อมต่อจะสิ้นสุดโดยอัตโนมัติหลังจากช่วงเวลาที่ไม่มีการใช้งาน
- การสร้างบันทึกการตรวจสอบที่ละเอียดเพื่อการปฏิบัติตามกฎระเบียบหรือการตรวจสอบหลังเหตุการณ์
VPNs ให้การเชื่อมต่อเครือข่าย ไม่ใช่กระบวนการสนับสนุนระยะไกลที่สมบูรณ์
ทางเลือกสมัยใหม่ในการให้การสนับสนุน IT ระยะไกลโดยไม่ต้องใช้ VPN คืออะไร?
โชคดีที่สมัยใหม่ สถาปัตยกรรมการสนับสนุนระยะไกล ให้วิธีการที่ปลอดภัย มีประสิทธิภาพ และไม่ใช้ VPN ในการช่วยเหลือผู้ใช้และจัดการจุดสิ้นสุด ส่วนใหญ่จะรวมการระบุตัวตนที่แข็งแกร่ง การขนส่งที่เข้ารหัส และการเข้าถึงในระดับแอปพลิเคชัน
เกตเวย์เดสก์ท็อประยะไกล (RD Gateway) / การเข้าถึงพร็อกซีย้อนกลับ
แทนที่จะพึ่งพา VPN ทีม IT สามารถใช้ Remote Desktop Gateway (RD Gateway) หรือ HTTPS reverse proxy เพื่อสร้างอุโมงค์การจราจร RDP อย่างปลอดภัยผ่าน TLS SSL. เกตเวย์จะยุติการเชื่อมต่อภายนอกและส่งต่อไปยังโฮสต์ภายในตามนโยบาย
วิธีการนี้เหมาะสำหรับองค์กรที่มีสภาพแวดล้อม Windows เป็นหลัก ซึ่งต้องการการเข้าถึง RDP ที่มีนโยบายควบคุมแบบรวมศูนย์สำหรับการสนับสนุนและการบริหารจัดการ ในขณะที่ยังคงจำกัดการเปิดเผยจากภายนอกให้เหลือเพียงเกตเวย์หรือป้อมปราการที่มีความปลอดภัยสูง
ข้อดีหลัก:
- หลีกเลี่ยงการติดตั้งไคลเอนต์ VPN และการเข้าถึงทั่วทั้งเครือข่าย
- ลดพื้นผิวการโจมตีที่เปิดเผยโดยการรวมจุดเข้าถึง RDP
- รองรับ MFA, การกรอง IP, และกฎการเข้าถึงตามผู้ใช้หรือกลุ่ม
- ทำงานได้ดีร่วมกับโฮสต์กระโดดหรือรูปแบบบาสตันสำหรับการเข้าถึงการบริหาร
การเข้าถึงเครือข่ายแบบ Zero Trust (ZTNA)
การเข้าถึงเครือข่ายแบบ Zero Trust (ZTNA) แทนที่ความไว้วางใจในเครือข่ายที่ไม่ชัดเจนด้วยการตัดสินใจที่อิงตามตัวตนและบริบท แทนที่จะวางผู้ใช้ไว้ในเครือข่ายภายใน ตัวกลาง ZTNA จะให้การเข้าถึงแอปพลิเคชัน เดสก์ท็อป หรือบริการเฉพาะ
ZTNA เหมาะสมอย่างยิ่งสำหรับองค์กรที่กำลังเปลี่ยนไปสู่โมเดลการทำงานแบบไฮบริดที่เน้นความปลอดภัย และมองหาการทำให้รูปแบบการเข้าถึงระยะไกลเป็นมาตรฐานในทรัพยากรทั้งในสถานที่และคลาวด์ โดยมีการควบคุมสิทธิ์ขั้นต่ำอย่างเข้มงวด
ข้อดีหลัก:
- ท่าทีด้านความปลอดภัยที่แข็งแกร่งซึ่งอิงจากสิทธิ์น้อยที่สุดและการอนุญาตต่อเซสชัน
- การควบคุมการเข้าถึงที่ละเอียดที่ระดับแอปพลิเคชันหรืออุปกรณ์แทนที่จะเป็นซับเน็ต
- การตรวจสอบท่าทางในตัว (สุขภาพอุปกรณ์, เวอร์ชัน OS, ตำแหน่ง) ก่อนอนุญาตการเข้าถึง
- การบันทึกและตรวจสอบรูปแบบการเข้าถึงอย่างละเอียดสำหรับทีมความปลอดภัย
เครื่องมือสนับสนุนระยะไกลที่ใช้เบราว์เซอร์
แพลตฟอร์มการสนับสนุนระยะไกลที่ใช้เบราว์เซอร์ช่วยให้ช่างเทคนิคสามารถเริ่มเซสชันได้โดยตรงจากอินเทอร์เฟซเว็บ ผู้ใช้เข้าร่วมผ่านรหัสสั้นหรือลิงก์ โดยมักจะไม่มีตัวแทนถาวรหรือลิงก์ VPN
โมเดลนี้เหมาะสำหรับศูนย์บริการ, MSPs, และทีม IT ภายในที่จัดการเซสชันชั่วคราวและตามความต้องการในสภาพแวดล้อมและเครือข่ายที่หลากหลาย ซึ่งการลดความยุ่งยากสำหรับผู้ใช้และช่างเทคนิคเป็นสิ่งสำคัญ
ความสามารถที่ควรมองหา:
- การเพิ่มสิทธิ์เซสชันและการจัดการ UAC (การควบคุมบัญชีผู้ใช้) เมื่อจำเป็นต้องใช้สิทธิ์ผู้ดูแลระบบ
- การถ่ายโอนไฟล์แบบสองทาง การแชร์คลิปบอร์ด และการแชทแบบรวม
- การบันทึกและบันทึกเซสชันสำหรับการตรวจสอบและการตรวจสอบคุณภาพ
- สนับสนุนหลายระบบปฏิบัติการ (Windows, macOS, Linux)
สิ่งนี้ทำให้เครื่องมือที่ใช้เบราว์เซอร์มีประสิทธิภาพโดยเฉพาะในสถานการณ์ช่วยเหลือ, สภาพแวดล้อม MSP, และฝูงเรือที่ใช้ระบบปฏิบัติการผสมซึ่งต้องรักษาค่าใช้จ่ายในการติดตั้งให้ต่ำ.
แพลตฟอร์มการเข้าถึงระยะไกลที่จัดการโดยคลาวด์
เครื่องมือที่จัดการโดยคลาวด์พึ่งพาเซิร์ฟเวอร์รีเลย์หรือการเชื่อมต่อแบบเพียร์ทูเพียร์ (P2P) ที่จัดการผ่านคลาวด์ จุดสิ้นสุดสร้างการเชื่อมต่อออกไปยังโบรกเกอร์ ซึ่งจะประสานเซสชันที่ปลอดภัยระหว่างช่างเทคนิคและผู้ใช้
พวกเขามีประสิทธิภาพโดยเฉพาะสำหรับองค์กรที่มีแรงงานที่กระจายหรือเคลื่อนที่ สำนักงานสาขา และจุดสิ้นสุดระยะไกลที่โครงสร้างพื้นฐานเครือข่ายท้องถิ่นถูกแบ่งแยกหรืออยู่นอกการควบคุมโดยตรงของ IT ส่วนกลาง
ข้อดีหลัก:
- การเปลี่ยนแปลงเครือข่ายขั้นต่ำ: ไม่จำเป็นต้องเปิดพอร์ตขาเข้า หรือจัดการเกตเวย์ VPN
- การข้าม NAT ที่มีอยู่ในตัว ทำให้เข้าถึงอุปกรณ์ที่อยู่หลังเราเตอร์และไฟร์วอลล์ได้ง่าย
- การติดตั้งอย่างรวดเร็วในระดับใหญ่ผ่านตัวแทนที่มีน้ำหนักเบาหรือโปรแกรมติดตั้งที่ง่าย
- การจัดการแบบรวมศูนย์ การรายงาน และการบังคับใช้นโยบายในคอนโซลคลาวด์
การปฏิบัติที่ดีที่สุดสำหรับการสนับสนุน IT ระยะไกลโดยไม่ใช้ VPN คืออะไร?
การเลิกใช้การสนับสนุนที่อิงจาก VPN หมายถึงการคิดใหม่เกี่ยวกับการทำงาน อัตลักษณ์ และการควบคุมความปลอดภัย แนวทางต่อไปนี้ช่วยรักษาความปลอดภัยที่แข็งแกร่งในขณะที่ปรับปรุงการใช้งาน
ใช้การควบคุมการเข้าถึงตามบทบาท (RBAC)
กำหนดบทบาทสำหรับตัวแทนฝ่ายช่วยเหลือ วิศวกรอาวุโส และผู้ดูแลระบบ และกำหนดให้กับสิทธิ์และกลุ่มอุปกรณ์เฉพาะ RBAC ช่วยลดความเสี่ยงจากบัญชีที่มีสิทธิ์มากเกินไปและทำให้การเข้าร่วมและออกจากงานง่ายขึ้นเมื่อพนักงานเปลี่ยนบทบาท
ในทางปฏิบัติ ให้จัดเรียง RBAC ให้สอดคล้องกับ IAM หรือกลุ่มไดเรกทอรีที่มีอยู่ของคุณ เพื่อที่คุณจะไม่ต้องดูแลโมเดลคู่ขนานเพียงเพื่อการสนับสนุนระยะไกล ตรวจสอบคำจำกัดความของบทบาทและการมอบหมายการเข้าถึงเป็นประจำเป็นส่วนหนึ่งของกระบวนการรับรองการเข้าถึงของคุณ และบันทึกเวิร์กโฟลว์ข้อยกเว้นเพื่อให้การเข้าถึงที่เพิ่มขึ้นชั่วคราวถูกควบคุม มีระยะเวลา และสามารถตรวจสอบได้อย่างเต็มที่
เปิดใช้งานการตรวจสอบสิทธิ์หลายปัจจัย (MFA)
ต้องการ MFA สำหรับการเข้าสู่ระบบของช่างเทคนิคและเมื่อเป็นไปได้สำหรับการเพิ่มระดับเซสชันหรือการเข้าถึงระบบที่มีมูลค่าสูง MFA ช่วยลดความเสี่ยงที่ข้อมูลรับรองจะถูกละเมิดและถูกใช้ในการเริ่มเซสชันระยะไกลที่ไม่ได้รับอนุญาตอย่างมีนัยสำคัญ
เมื่อเป็นไปได้ ให้ใช้ผู้ให้บริการ MFA เดียวกันกับแอปพลิเคชันของบริษัทอื่นเพื่อลดความยุ่งยาก เลือกวิธีที่ต้านทานการฟิชชิง เช่น FIDO2 กุญแจความปลอดภัยหรือผู้ตรวจสอบแพลตฟอร์มผ่านรหัส SMS ตรวจสอบให้แน่ใจว่ากระบวนการสำรองและการกู้คืนมีการบันทึกอย่างดี เพื่อที่คุณจะไม่ข้ามการควบคุมความปลอดภัยในสถานการณ์การสนับสนุนที่เร่งด่วน
บันทึกและตรวจสอบเซสชันระยะไกลทั้งหมด
ตรวจสอบให้แน่ใจว่าทุกเซสชันสร้างบันทึกการตรวจสอบที่รวมถึงผู้ที่เชื่อมต่อ อุปกรณ์ใด เชื่อมต่อเมื่อใด นานเท่าใด และดำเนินการอะไรบ้าง หากเป็นไปได้ ให้เปิดใช้งานการบันทึกเซสชันสำหรับสภาพแวดล้อมที่ละเอียดอ่อน รวมบันทึกกับเครื่องมือ SIEM เพื่อตรวจจับพฤติกรรมที่ผิดปกติ
กำหนดนโยบายการเก็บรักษาที่ชัดเจนตามข้อกำหนดการปฏิบัติตามกฎหมายของคุณ และตรวจสอบให้แน่ใจว่าบันทึกและการบันทึกมีความต้านทานต่อการดัดแปลง รันการตรวจสอบแบบสุ่มหรือการตรวจสอบภายในเกี่ยวกับข้อมูลเซสชันเป็นระยะเพื่อยืนยันว่าการปฏิบัติในการสนับสนุนตรงตามขั้นตอนที่บันทึกไว้ และเพื่อระบุโอกาสในการปรับปรุงการฝึกอบรมหรือเพิ่มความเข้มงวดในการควบคุม
อัปเดตเครื่องมือสนับสนุนระยะไกลให้ทันสมัย
จัดการซอฟต์แวร์สนับสนุนระยะไกลให้เป็นโครงสร้างพื้นฐานที่สำคัญ อัปเดตอย่างรวดเร็ว ตรวจสอบบันทึกการเผยแพร่สำหรับการแก้ไขความปลอดภัย และทดสอบวิธีการเข้าถึงสำรองเป็นระยะในกรณีที่เครื่องมือเกิดความล้มเหลวหรือถูกโจมตี
รวมแพลตฟอร์มการสนับสนุนระยะไกลของคุณในกระบวนการจัดการแพตช์มาตรฐานของคุณโดยมีช่วงเวลาบำรุงรักษาที่กำหนดและแผนการย้อนกลับ ทดสอบการอัปเดตในสภาพแวดล้อมการจัดเตรียมที่สะท้อนการผลิตก่อนการเปิดตัวอย่างกว้างขวาง บันทึกความสัมพันธ์ เช่น เวอร์ชันเบราว์เซอร์ ตัวแทน และปลั๊กอิน เพื่อให้สามารถระบุและแก้ไขปัญหาความเข้ากันได้ได้อย่างรวดเร็ว
ปกป้องทั้งช่างเทคนิคและอุปกรณ์ปลายทาง
เสริมความปลอดภัยทั้งสองด้านของการเชื่อมต่อ ใช้การป้องกันจุดสิ้นสุด การเข้ารหัสดิสก์ และการจัดการแพตช์บนแล็ปท็อปของช่างเทคนิครวมถึงอุปกรณ์ของผู้ใช้ รวมการควบคุมการเข้าถึงระยะไกลกับ EDR (การตรวจจับและตอบสนองจุดสิ้นสุด) เพื่อตรวจจับและบล็อกกิจกรรมที่เป็นอันตรายระหว่างหรือหลังจากเซสชัน
สร้าง "สถานีสนับสนุน" ที่มีความปลอดภัยสูงด้วยการเข้าถึงอินเทอร์เน็ตที่จำกัด การอนุญาตแอปพลิเคชัน และการบังคับใช้มาตรฐานความปลอดภัยสำหรับช่างเทคนิคที่จัดการเซสชันที่มีสิทธิพิเศษ สำหรับจุดสิ้นสุดของผู้ใช้ ให้กำหนดมาตรฐานภาพและนโยบายการกำหนดค่าเพื่อให้อุปกรณ์มีท่าทางความปลอดภัยที่คาดการณ์ได้ ทำให้ตรวจจับความผิดปกติได้ง่ายขึ้นและตอบสนองต่อเหตุการณ์ได้อย่างรวดเร็ว
ทำให้การสนับสนุน IT ระยะไกลง่ายขึ้นด้วย TSplus Remote Support
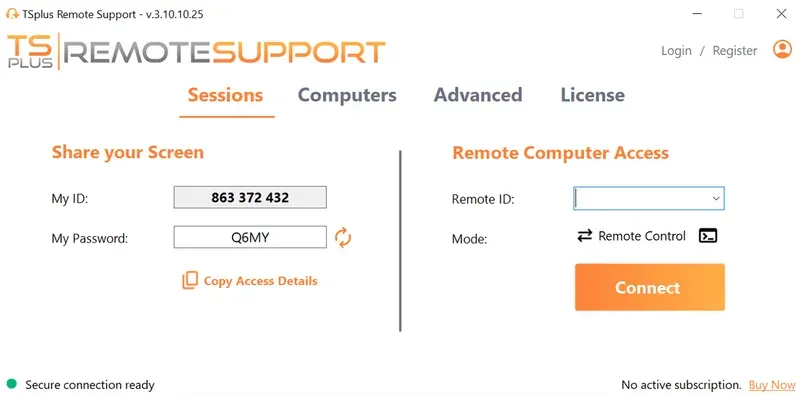
หากคุณกำลังมองหาทางเลือกที่ง่ายต่อการติดตั้ง ปลอดภัย และคุ้มค่ากว่า VPN-based support TSplus Remote Support เป็นตัวเลือกที่น่าสนใจที่ควรพิจารณา TSplus Remote Support ให้บริการเซสชันระยะไกลที่เข้ารหัสและใช้เบราว์เซอร์ซึ่งมีการควบคุมเต็มรูปแบบ การถ่ายโอนไฟล์ และการบันทึกเซสชัน โดยไม่ต้องการ VPN หรือการส่งต่อพอร์ตขาเข้า
ช่างเทคนิคสามารถช่วยผู้ใช้ได้อย่างรวดเร็วทั่วทั้งเครือข่าย ในขณะที่ผู้ดูแลระบบยังคงควบคุมผ่านการอนุญาตตามบทบาทและการบันทึกที่ละเอียด นี่ทำให้ TSplus Remote Support เหมาะอย่างยิ่งสำหรับทีม IT, MSPs และศูนย์ช่วยเหลือระยะไกลที่ต้องการปรับปรุงโมเดลการสนับสนุนและลดการพึ่งพาโครงสร้างพื้นฐาน VPN ที่ซับซ้อน
สรุป
VPNs ไม่ใช่ตัวเลือกเดียวสำหรับการสนับสนุน IT ระยะไกลที่ปลอดภัยอีกต่อไป ด้วยทางเลือกสมัยใหม่เช่น RD Gateways, ZTNA, เครื่องมือที่ใช้เบราว์เซอร์ และแพลตฟอร์มที่จัดการโดยคลาวด์ ทีม IT สามารถให้ความช่วยเหลือที่รวดเร็ว ปลอดภัย และจัดการได้ง่ายขึ้นแก่ผู้ใช้ไม่ว่าพวกเขาจะอยู่ที่ไหน
โดยการมุ่งเน้นไปที่หลักการความเชื่อถือศูนย์ การเข้าถึงที่อิงตามตัวตน การตรวจสอบที่เข้มงวด และเครื่องมือสนับสนุนระยะไกลที่สร้างขึ้นเพื่อวัตถุประสงค์ องค์กรสามารถปรับปรุงทั้งประสิทธิภาพและความปลอดภัย — ทั้งหมดนี้โดยไม่ต้องมีความซับซ้อนและค่าใช้จ่ายเพิ่มเติมของ VPN แบบดั้งเดิม
TSplus ทดลองใช้บริการสนับสนุนระยะไกลฟรี
บริการระยะไกลที่มีราคาเหมาะสมสำหรับการช่วยเหลือแบบเข้าร่วมและไม่เข้าร่วมจาก/ถึง macOS และ Windows PCs ค่ะ


