










AI-agenter inom IT-support går bortom felsökningsrekommendationer för att utföra åtgärder på fjärrenheter. Med auktoriserade verktyg kan de samla in diagnostik, tillämpa korrigeringar och kontrollera resultat. För systemadministratörer, IT-chefer och MSP:er är möjligheten snabbare support, men praktiska frågor uppstår kring behörigheter, övervakning, tillförlitlighet och ansvar.
Fjärrfelsökning involverar mer än att identifiera en lösning. Någon måste godkänna interventionen, få nödvändigt tillstånd för att nå enheten, utföra uppgiften och bekräfta att problemet är löst. Undersök med mig hur AI-agenter förändrar det arbetsflödet, vilka uppgifter som kan delegeras och där teknikerintervention fortfarande är avgörande.
Vad förändras när AI går från att ge råd till att agera?
När AI kan bli en potentiell aktiv deltagare i felsökningsprocessen snarare än att bara ge instruktioner, började delar att röra på sig. Mer än en chatbot som förklarar ett felmeddelande eller en AI-kopilot som bara föreslår att en tekniker ska starta om en Windows-tjänst: en AI-agent kan kanske inspektera sitt tillstånd, utföra en auktoriserad omstart och kontrollera om den påverkade applikationen fungerar igen.
Detta flyttar en del av teknikerens ansvar från att utföra individuella åtgärder till att övervaka hur dessa åtgärder väljs, utförs och verifieras.
Chatbots, copiloter och autonoma IT-agenter
Bland en mängd AI-aktiverade supportverktyg verkar tre potentiella tillvägagångssätt särskilt relevanta:
- AI-chattbottar: Svara på frågor, förklara felmeddelanden och föreslå felsökningsprocedurer.
- AI-kopiloter: Hjälp tekniker med diagnos, skripting och beslutsfattande, medan utförandet främst lämnas till människor.
- Handlingsbara AI-agenter: Använd anslutna verktyg för att undersöka problem, utföra auktoriserade åtgärder och utvärdera deras resultat, med varierande nivåer av mänsklig övervakning.
I september 2026, TeamViewer meddelade Tia Felsökning , som beskriver ett AI-system som kan undersöka problem, tillämpa tekniker-godkända lösningar och validera resultat under supportsessioner.
Dock kan autonomi mildras. En IT-avdelning kan tillåta en AI-agent att samla in diagnostisk information självständigt, samtidigt som den kräver godkännande innan konfigurationsändringar görs eller åtgärder blockeras helt.
Vilka nya risker uppstår när AI kan agera på en enhet?
En AI-genererad rekommendation kan vara felaktig, men en tekniker kan utvärdera den innan den genomförs. När en AI-agent kan utföra rekommendationen själv kan fel direkt påverka applikationer, filer, systemkonfigurationer och affärsverksamhet.
Möjliga fel:
- välj fel mål;
- missförstå diagnostisk information;
- upprepa en misslyckad reparation;
- möta skadliga instruktioner inbäddade i biljetter, loggar eller annan information som den bearbetar;
- använda orimliga medel för att uppnå det mål som har satts.
OWASP Topp 10 för Agentiska Applikationer , höjer och tar upp sådana säkerhetsrisker.
Lämpliga identitetskontroller, begränsade behörigheter och auktoriseringspolicyer är på plats, som vår följeskrivning om AI-agentens säkerhet och icke-mänsklig åtkomst till affärsapplikationer undersöker.
För fjärrsupportteam är den omedelbara frågan dock mer operationell:
- Vilka åtgärder kan AI utföra säkert?
- Hur ska tekniker kontrollera exekveringsprocessen?
Vilka IT-supportuppgifter kan AI-agenter utföra på distans?
AI-agenter är mest användbara när ett supportproblem kan översättas till observerbara "symptom", testade procedurer, auktoriserade åtgärder och mätbara resultat.
Detta gör repetitiva diagnoser och väl förstådda åtgärdsprocedurer till bättre utgångspunkter än oförutsägbart administrativt arbete. Komplexitet är viktigare än frekvens.
Diagnos och låg-risk åtgärd
En AI-agent kopplad till godkända diagnostikverktyg kan vara i stånd att hämta händelseloggar, inspektera tjänstens status, kontrollera diskens kapacitet eller identifiera en misslyckad applikationsprocess.
I händelse av att en anställd rapporterar att en intern applikation inte längre startar, kan AI-agenten inspektera relevanta Windows-händelser och applikationsberoenden samt jämföra resultaten med kända incidenter. Inom en fördefinierad åtgärdsprocedur kan den också starta om en godkänd icke-kritisk tjänst eller rensa utpekade temporära filer.
Ändå är lämpliga behörigheter, skyddsåtgärder och validering avgörande, så en till synes ofarlig omstart av en endpoint-tjänst inte stör flera användare på en delad server.
Programvara, konfiguration och administrativa ändringar
Mer komplexa åtgärder inkluderar att installera uppdateringar, ändra applikationsinställningar, starta om beroende tjänster eller ändra systemkonfigurationer.
Även om sådana operationer kan vara tekniskt möjliga genom en AI-agents anslutna verktyg, är deras operationella konsekvenser mindre förutsägbara.
Överväg en Windows-applikation som misslyckas efter en uppdatering. AI kan påskynda utredningen genom att identifiera den påverkade programvaruversionen och förbereda en åtgärdsplan. Att genomföra den återställningen kan dock kräva ett underhållsfönster, kompatibilitetskontroller eller samordning med andra administratörer Det kanske inte är tillåtet att autonomt fortsätta.
Uppgifter som kräver teknikerinblandning
Vissa supportsituationer är fortfarande dåligt lämpade för autonom utförande. Dessa inkluderar incidenter som involverar misstänkt kompromiss, oväntad dataloss, produktionsavbrott eller förändringar som påverkar flera beroende system.
En AI-agent kan hjälpa till genom att samla information och förbereda en incidentöversikt. Ändå bör en tekniker bedöma den bredare affärspåverkan och besluta hur man ska gå vidare. Det praktiska målet är inte maximal autonomi. Det är att delegera arbete när uppgiften är tillräckligt felfri, men ändå behålla mänsklig kontroll när konsekvenserna blir svåra att utvärdera.
Hur utför AI-agenter faktiskt åtgärder på fjärrenheter?
Att resonera kring ett problem och ha de tekniska medlen för att lösa det är separata förmågor. Innan den kan ändra något på en fjärrdator behöver en AI-agent en exekveringsmekanism som definierar dess möjliga åtgärder.
APIs, skript och verktyg för hantering av slutpunkter
Ett AI-arbetsflöde kan anropa applikationsprogrammeringsgränssnitt (API:er), åberopa godkända PowerShell-skript eller använda verktyg för fjärrövervakning och hantering (RMM). Dessa metoder fungerar bra när kommandon är förutsägbara och resultat kan kontrolleras automatiskt.
Till exempel kan ett verktyg för hantering av slutpunkter exponera ett testat reparationsskript. Därför kan AI-agenten begära dess körning utan att få obegränsad administrativ åtkomst eller privilegier.
Fjärrsessioner och grafisk interaktion
Vissa Windows-applikationer saknar användbara API:er. Felsökning kan kräva att man öppnar deras gränssnitt, reproducerar ett fel eller bekräftar att en lösning fungerade. Verktyg för datoranvändning kan potentiellt interagera genom skärmdumpar, musklik och tangentbordsinmatning som i AI-agenter som interagerar med äldre Windows-applikationer Grafisk automatisering är ändå känslig för ändrade layouter, oväntade uppmaningar och sessionsstatus. IT-team bör inte anta att det är lika repetitivt som ett väldefinierat API-anrop.
Oövervakad åtkomst betyder inte autonom support
Ordet "agent" kan också skapa förvirring. En endpoint-agent, en supporttekniker och en AI-agent är olika saker. På samma sätt innebär obevakad åtkomst att en auktoriserad person eller process kan ansluta utan att slutanvändaren är närvarande, medan AI-resonemang eller orkestrering är en annan fråga.
Fjärrsupportprogramvara behöver en separat stödd integration innan ett AI-system kan styra sina kontroller. Anslutning i sig skapar inte en autonom felsökningsplattform.
Hur bör IT-team godkänna och övervaka AI-åtgärder?
AI-assisterad fjärrsupportpolicy bör definiera tillåtna åtgärder, de som behöver godkännande och vilka som måste förbli utanför AI-agentens befogenheter.
Varför inte klassificera åtgärder enligt deras potentiella påverkan, reversibilitet och betydelse för affärsverksamheten.
Riskbaserade godkännanden
| Exempelintervention | Föreslagen kontroll |
|---|---|
| Hämta godkända diagnostikloggar | Tillåt inom policyn |
| Starta en godkänd icke-kritisk tjänst | Villkorlig körning, kräver efterinterventionskontroll |
| Installera programvara eller ändra konfiguration | Tekniker godkännande |
| Inaktivera säkerhetskontroller eller ta bort affärsdata | Förbjud autonom körning |
Dessa illustrationer är utgångspunkter för en klassificering. Din produktionstjänst kan kräva striktare auktorisation än i en testmiljö.
Förebygga upprepade eller okontrollerade åtgärder
En misslyckad åtgärd bör inte utlösa oändliga försök.
Sätt gränser för försök, målgrupp för enheter, arbetstider och exekveringsidentiteter innan automatiserad intervention aktiveras. Om en reparation misslyckas bör agenten stoppa eller eskalera istället för att upprepade gånger tillämpa samma ändring. Mänsklig övervakning innebär att definiera när systemet inte får fortsätta, inte bara godkänna dess första åtgärd.
Vad händer när en AI-exekverad lösning misslyckas?
Ett slutfört kommando innebär inte nödvändigtvis att problemet är löst. En tjänst kan starta om medan affärsapplikationen förblir otillgänglig; en installation kan avslutas medan det ursprungliga problemet kvarstår. Därför kräver pålitligt AI-assisterat stöd en åtskillnad mellan framgångsrik utförande och framgångsrik åtgärd.
Verifiering, återställning och eskalering
Innan en åtgärd påbörjas bör supportarbetsflödet fastställa att det kommer att mäta framgång.
Ta en felaktig Windows-applikation:
- bekräfta att den relevanta tjänsten körs,
- kontrollera applikationsloggar
- och testa om en auktoriserad användare kan slutföra den tidigare misslyckade operationen.
Om dessa kontroller misslyckas bör arbetsflödet stoppas, återställa det tidigare tillståndet där en testad återställning finns, eller eskalera till en tekniker. Vad händer om återställning inte är tillgänglig? Vissa operationer kräver förberedelse av säkerhetskopior, snapshots eller andra återställningsarrangemang.
AI-agenten bör kommunicera osäkerhet snarare än att behandla en ofullständig reparation som en löst incident.
Dokumentera insatsen
Supportteam behöver veta vad AI-agenten observerade, vilka åtgärder den föreslog, vad som godkändes och vad som faktiskt ändrades.
En användbar interventionsjournal inkluderar
- enhetsidentifieraren,
- exekveringsidentitet,
- tidsstämplar,
- kommandon eller verktygsanrop,
- godkännanden,
- resultat
- och eventuella eskaleringsbeslut.
Sessionsloggar, kommandohistorik och inspelningar kan ge kompletterande bevis, som förklaras i inspelning av fjärrskrivbordssessioner för säkerhet och efterlevnad . Faktum är att för tekniker som förklarar en åtgärd eller undersöker en olöst incident gör tydliga loggar skillnaden.
Hur kan Lean IT-team och MSP:er införa AI-assisterad fjärrsupport?
Organisationer behöver inte automatisera hela supportarbetsflöden omedelbart. En begränsad pilot som involverar återkommande, väldokumenterade incidenter erbjuder en mer hanterbar utgångspunkt.
En praktisk introduktion kan följa fem steg:
- Identifiera repetitiva incidenter. Välj problem med kända orsaker, etablerade procedurer och pålitliga valideringskriterier.
- Bestäm tillgängliga exekveringsverktyg. Granska befintlig fjärrsupport, hantering av slutpunkter och skriptfunktioner innan du introducerar ytterligare plattformar.
- Definiera åtgärdsgränserna. Ange tillåtna enheter, behörigheter, godkännandekrav och förbjudna åtgärder.
- Test under övervakning. Utvärdera agenten i en kontrollerad miljö innan du överväger produktionsanvändning.
- Mät resultat. Spåra noggrannhet i lösningar, teknikerinterventioner, misslyckade ändringar, eskaleringsfrekvenser och tid som sparats.
MSP:er bör tillämpa dessa kontroller separat för varje kundmiljö. En agent som är auktoriserad att inspektera enhetsägande till en kund bör inte automatiskt få tillgång till en annan kunds infrastruktur.
Det är också viktigt att särskilja AI-assisterad support från kontinuerlig hantering av slutpunkter. Som vår jämförelse av fjärrsupport kontra RMM förklarar att felsökning av enskilda enheter och hantering av en hel endpoint-miljö är relaterade men olika operativa krav.
Innan en organisation antar en AI-plattform bör de fastställa om de nödvändiga funktionerna redan finns i deras verktyg och var ytterligare orkestrering verkligen är nödvändig.
En framgångsrik pilot bör visa inte bara snabbare lösning, utan också färre onödiga ingripanden och pålitlig eskalering när automatiseringen når sina gränser.
Var passar TSplus Remote Support in?
När AI förändrar hur tekniska problem diagnostiseras och löses, behöver IT-team fortfarande pålitliga sätt att nå fjärrdatorer och ingripa direkt. TSplus Remote Support tillhandahåller övervakad och oövervakad fjärrkontroll, skärmdelning, kommandoradsåtkomst till konfigurerade oövervakade datorer och sessioninspelning.
Dessa funktioner stödjer teknikerledd felsökning, underhåll och återställning när automatiserade procedurer inte är tillgängliga, misslyckas eller är olämpliga. De utgör inte en inbyggd autonom AI-felsökningsplattform: AI-driven utförande kräver separat stödda verktyg och integrationer.
För systemadministratörer och MSP:er som utvärderar AI-assisterad support bör prioriteten förbli ett enkelt, pålitligt arbetsflöde för intervention. TSplus hjälper team att behålla praktiska fjärrassistansmöjligheter utan att göra ytterligare automatisering till ett krav.
Slutsats
AI-agenter kan förändra fjärr-IT-support genom att gå från rekommendationer till auktoriserade åtgärder. Deras värde beror på att välja lämpliga uppgifter, tillämpa tydliga genomförand gränser och verifiera resultat snarare än att bara öka automatiseringen.
För systemadministratörer och MSP:er är den mest effektiva metoden en kombination av AI-assisterad undersökning med pålitliga fjärrverktyg, kontrollerad åtgärd och mänskligt ansvar när problem blir oförutsägbara.
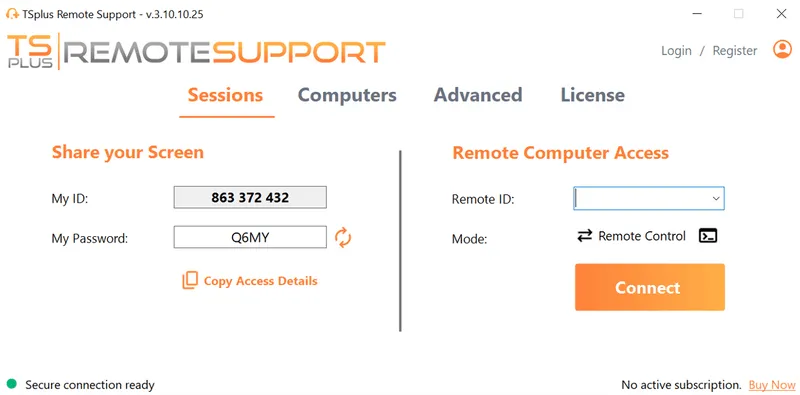
TSplus Fjärrsupport Gratis Testperiod
Kostnadseffektiv bemannad och obemannad fjärrhjälp till/från macOS och Windows-datorer.



