




医疗机构越来越依赖远程访问来支持临床工作流程、远程医疗和分布式IT操作。与此同时,医疗数据仍然是网络犯罪分子最为瞄准的资产之一,这使得远程访问成为一种高风险但不可避免的需求。
本文帮助医疗保健IT经理、系统管理员和MSP评估 最佳远程访问解决方案 医疗软件 ,重点是 HIPAA 和全球合规性 现实世界的安全威胁和操作实用性。
比较表:医疗软件的远程访问解决方案
作为我们前进方向的预览,这里是一个比较表,总结了后面描述的产品对医疗基础设施的好处。
| 解决方案 / 相关性 | TSplus 远程访问 | Citrix 虚拟应用程序和桌面 | Azure 虚拟桌面 | 平行RAS | Splashtop |
|---|---|---|---|---|---|
| HIPAA 合规性 | 是的(依赖于配置) | 是 | 是 | 是的(依赖于配置) | 使用案例依赖 |
| GDPR / PIPEDA 对齐 | 是 | 是 | 是 | 是 | 有限 |
| 为集中式临床应用而设计 | 是 | 是 | 是 | 是 | 不 |
| BYOD风险缓解 | 高(基于服务器的执行) | 高 | 高 | 高 | 低 |
| 部署选项 | 本地, 云, 混合 | 本地, 云, 混合 | 云(仅限 Azure) | 本地, 云, 混合 | 云中介 |
| 操作复杂性 | 低 | 高 | 中高 | 中等 | 低 |
| 中小型医疗保健的最佳选择 | 是 | 很少 | 有时 | 有时 | 有限 |
为什么远程访问是高风险的医疗决策?
现代医疗工作流程中的远程访问
远程访问 不再仅限于偶尔的IT故障排除。临床医生使用远程访问来访问电子健康记录系统、放射学和影像平台、实验室应用程序和远程医疗工具。同时,行政人员也依赖相同的机制进行账单、调度和保险工作流程。
在大多数环境中,这些应用程序并不是为云原生交付而设计的。安全地扩展对它们的访问而不增加攻击面是现代医疗保健IT的一个重要挑战。
医疗保健威胁环境
医疗机构是勒索软件的主要目标,因为它们的运营紧迫性和数据敏感性。暴露的RDP服务、安全性差的VPN和未管理的终端仍然是攻击者常见的入侵点。除了实际的数据隐私泄露或运营停滞外,单个被攻陷的账户可能导致在临床系统之间的横向移动。反过来,这些被攻陷的系统会引发监管审计失败、罚款和声誉损害。
远程访问决策因此位于交叉点上 安全架构、合规性和运营连续性 .
医疗保健特定远程访问解决方案选择标准
合规优先:医疗数据保护义务
医疗保健远程访问不能使用通用的“远程工作”标准进行评估。 美国的HIPAA(健康保险流通与问责法)、欧洲的GDPR(通用数据保护条例)或加拿大的PIPEDA(个人信息保护和电子文档法)等法规, 对访问控制、可审计性和数据机密性施加明确的期望。
远程访问解决方案默认情况下并不符合合规性。合规性取决于身份验证、会话处理、加密和日志记录在实践中的实施和执行方式。
安全架构要求
医疗保健就绪的远程访问平台具有几个架构特征。会话必须使用现代TLS进行端到端加密。身份验证必须基于身份,并支持多因素身份验证。用户访问必须遵循最小权限原则,并进行会话隔离。 防止数据泄露 .
同样重要的是减少网络暴露。通过受控网关发布应用程序或桌面比将整个内部网络暴露给远程端点要安全得多。
医疗IT团队的操作要求
医疗IT团队通常管理与仅浏览器或仅SaaS交付模型不兼容的遗留临床应用程序。一个可行的解决方案必须支持基于Windows的应用程序,而不强迫进行昂贵的重写或迁移。
部署简便、集中管理、可预测的许可以及在本地、云端或混合环境中运行的能力是关键因素,尤其对于资源有限的团队来说。
HIPAA和全球医疗合规:远程访问必须提供什么?
HIPAA(美国):技术期望
HIPAA并不认证软件产品。相反,它定义了 安全保障 医疗保健组织必须实施的内容。对于远程访问,这意味着控制访问机制、强用户身份验证、电子保护健康信息的加密传输和详细的审计日志。
远程访问会话必须可追溯到个别用户,组织必须能够证明谁在何时访问了哪些系统。
GDPR,英国GDPR(欧洲),PIPEDA(加拿大)及其他国际等效法规
在美国以外,GDPR 和 PIPEDA 等法规将健康数据分类为高度敏感的数据。它们强调问责制、数据最小化和违规通知。因此,远程访问平台必须支持细粒度访问控制、日志记录和快速事件调查。
虽然术语不同,但在实践中,技术期望与HIPAA趋于一致。
各项法规的共同技术指标
在各个司法管辖区,合规的远程访问解决方案具有共同特征。多因素身份验证(MFA)是必需的。传输中的加密是强制性的。用户级别的问责制和集中日志记录对于审计和取证分析至关重要。
这种融合使医疗保健IT团队能够根据共享的技术基准评估解决方案,而不是特定于管辖区的检查清单。
远程桌面、VDI或安全访问平台?理解模型
远程桌面和应用程序发布
远程桌面和应用程序发布解决方案将执行集中在服务器上,同时仅传输屏幕更新、键盘输入和鼠标活动。因此,该模型最小化了端点上的数据暴露,并与传统医疗保健应用程序良好兼容。
当通过网关、MFA和会话控制进行安全保护时,基于RDP的访问可以满足严格的医疗保健要求。
VDI和云桌面平台
VDI和云桌面平台为最终用户提供完整的虚拟桌面。它们提供灵活性和可扩展性,但引入了更复杂的基础设施和成本。因此,对于许多医疗保健组织来说,VDI在安全应用访问的核心需求上过于繁重。
远程支持工具与医疗访问平台
远程支持工具旨在提供临时帮助,而不是 持续的临床工作流程 它们通常依赖于基于代理的端点访问,尽管它们以不可替代的方式服务于堆栈,但单靠它们无法提供受监管的医疗环境。实际上,尽管对于某些任务至关重要,远程协助软件很少具备与安全的远程访问解决方案相同的强大要求:集中控制、审计深度和架构隔离潜力。
最佳医疗软件远程访问解决方案
TSplus Remote Access – 用于安全的本地、云和混合连接

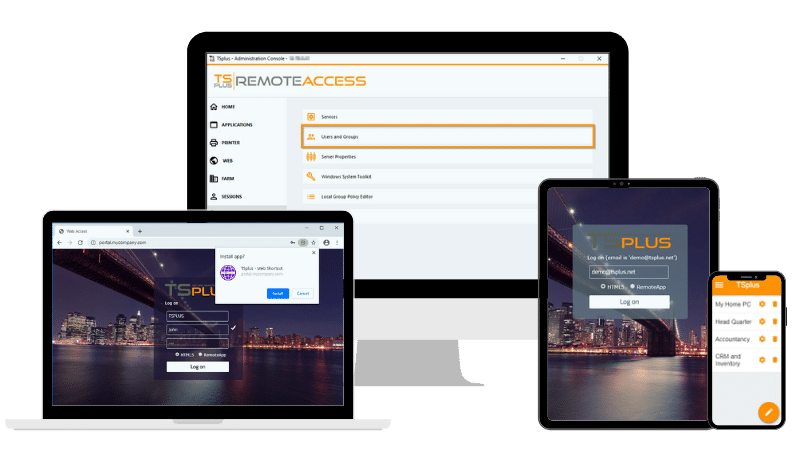
TSplus Remote Access 是一个基于服务器的远程桌面和应用程序发布平台,建立在 Microsoft RDP 之上。它旨在提供对 Windows 应用程序的安全访问,而无需复杂的完整 VDI 堆栈,但具有极大的灵活性。

优点
- 安全设计的RDP架构,带有网关模式和可选项 Advanced Security 和服务器监控
- 支持多因素身份验证(TSplus 附加组件或您自己的)以及设备和时间锁定功能
- 功能包括 TLS 加密、IP 过滤和细粒度会话控制
- 网络启用传统医疗和临床软件
- 可预测的许可和更低的拥有总成本
缺点
- 以Windows为中心的设计(尽管HTML5解放了这种限制)
- 需要适当配置以满足合规目标(在线提供完整的最新指南,提供实时支持)
医疗适配:何时选择 TSplus
价格非常实惠,TSplus是 非常适合医疗机构 需要 安全、合规地访问临床和行政软件 无需部署重型VDI基础设施。
Citrix虚拟应用和桌面 - 适用于全面的企业级能力

Citrix Virtual Apps and Desktops 是一个长期存在的企业平台,用于应用程序和桌面虚拟化,通常用于大型医疗系统。
优点
- 成熟的企业功能集
- 广泛的政策和安全控制
- 在大规模中经过验证
缺点
- 高许可和运营成本
- 重要的基础设施和技能要求
- 对于中小型企业的医疗保健需求来说,通常过于繁琐。
医疗适配
最适合拥有专门虚拟化团队的大型医院网络,并有通过外部干预重新培训员工的潜力。
Azure虚拟桌面 – 用于云托管的桌面和应用程序

Microsoft Azure 虚拟桌面在 Microsoft Azure 上提供云托管的桌面和应用程序,并与 Microsoft 生态系统紧密集成。
优点
- 本地 Azure 集成
- 适合分布式组织的扩展性良好
- 熟悉的身份和安全工具
缺点
- 持续的云消费成本
- 需要强大的 Azure 专业知识
- 数据驻留考虑事项
医疗适配
适合具有成熟Azure运营的云优先医疗组织。
Parallels RAS - 简化应用程序发布

Parallels RAS 提供应用程序和桌面发布,重点是与传统 VDI 相比简化管理。
优点
- 比企业VDI更易于管理
- 支持混合部署
- 竞争特性集
缺点
- 许可成本高于轻量级RDP解决方案
- 仍然比基于网关的访问更复杂
医疗适配
中型医疗机构的折中选择。
Splashtop – 快速远程访问和支持

Splashtop 明确将其解决方案定位于医疗保健用例,专注于对终端的安全远程访问。
优点
- 简单部署
- 熟悉的远程访问体验
- 面向医疗保健的消息传递
缺点
- 以端点为中心的模型增加了设备暴露度
- 不太适合集中式应用交付
- 有限的建筑隔离
医疗适配
Splashtop 在远程支持和有限访问场景中非常有用,而不是核心临床工作流程。
将安全功能映射到医疗合规要求
多因素认证,身份控制和访问政策
医疗保健远程访问必须集成多因素身份验证以减轻凭证盗窃。基于角色的访问确保临床医生、行政人员和供应商仅访问他们所需的系统。
加密、会话安全和网络暴露
加密会话保护传输中的数据,而基于网关的架构减少了暴露内部网络的需要。会话隔离限制了被攻陷账户的影响范围。
审计日志、会话录制和监控
集中日志记录 以及可选的会话录制支持合规审计和事件响应。这些功能对于证明合规性至关重要。
我们首选软件的功能提供
考虑到传输中的加密(TLS)和多因素身份验证(MFA)是我们所选解决方案的所有功能,以下是我们列表中每个探索产品的比较功能集:
| 解决方案 / 功能 | TSplus 远程访问 | Citrix 虚拟应用程序和桌面 | Azure 虚拟桌面 | 平行RAS | Splashtop |
|---|---|---|---|---|---|
| 主要交付模型 | 远程桌面与应用程序发布(RDP,Web-App,HTML5) | 企业VDI / 应用虚拟化 | 云VDI / 应用交付 | 应用发布与虚拟桌面基础架构 | 端点远程访问 |
| 典型医疗保健用例 | 安全访问电子健康记录和管理应用程序 | 大型医院系统 | 云优先医疗IT | 中型医疗组织 | 远程临床医生或IT访问 |
| 会话隔离 | 是 | 是 | 是 | 是 | 不 |
| 集中审计日志 | 是 | 是 | 是 | 是 | 有限 |
| 会话录制 / 监控 | 可选的 | 是 | 是 | 有限 | 不 |
| 基于网关的访问(减少网络暴露) | 是 | 是 | 是 | 是 | 不 |
| 许可 / 成本可预测性 | 透明 | 低 | 中等 | 中等 | 中等 |
BYOD,保密性和医疗保健远程访问
在临床环境中,BYOD的主要风险有哪些?
个人设备在安全态势中引入了变数。丢失或被攻击的终端可能成为数据泄露的载体。此外,外部设备的盗窃如果没有保护,可能为恶意行为者提供入侵的机会。
安全远程访问如何降低终端风险?
基于服务器的远程访问将数据保留在受控环境中。终端作为终端而非数据存储,从而减少暴露。 在 BYOD场景 此外,某些软件功能能够将用户凭据锁定到设备上,以及其他保护措施,如多因素身份验证和时间限制,进一步减少攻击面。
云、内部部署或混合:医疗保健中的部署模型
云的好处与合规权衡
云部署提供可扩展性,但需要仔细考虑数据驻留和共享责任模型。 确实,在不牺牲便利性的情况下保持高安全标准可能是一项困难的平衡任务。
本地控制和数据驻留
本地部署 提供 最大控制 和 通常受到注重合规的医疗组织的青睐。
受监管环境的混合模型
混合架构将集中控制与选择性云灵活性相结合,符合医疗保健的限制。
选择合适的远程访问解决方案
小型诊所受益于轻量级、安全的应用访问。大型医院可能会证明企业VDI投资的合理性。MSP需要在多个客户中提供完全安全、可重复和具有成本效益的解决方案,尤其是在为医疗保健组织服务时。
组织规模、合规压力和运营成熟度等因素在其中是关键。 选择合适的平台 .
为什么 TSplus 对医疗 IT 团队如此合适?
安全设计的RDP与重型VDI
TSplus 基于成熟的 RDP 技术,同时增加了安全性和控制层,避免了完整 VDI 平台的开销。
合规对齐,无需企业复杂性
通过专注于 基本安全控制 , TSplus使医疗机构能够在不产生过高成本或运营负担的情况下满足监管期望。
医疗服务提供者和管理服务提供商的成本效益
可预测的许可和适度的基础设施要求使TSplus对支持受监管客户的诊所、医疗集团和MSP具有吸引力。
结论:安全的远程访问作为医疗保健的推动者
远程访问在医疗保健中不再是可选的 我 因此,必须将安全性和合规性作为核心来实施t。集中应用程序、强制执行强身份验证并提供可审计性的解决方案在访问和风险之间提供了最佳平衡。
对于许多医疗保健组织, TSplus 远程访问 通过提供安全、合规的访问医疗软件,而无需传统VDI的复杂性或成本,从而实现这种平衡。
TSplus远程访问免费试用
终极的Citrix/RDS替代方案,用于桌面/应用访问。安全、经济高效、本地/云端


